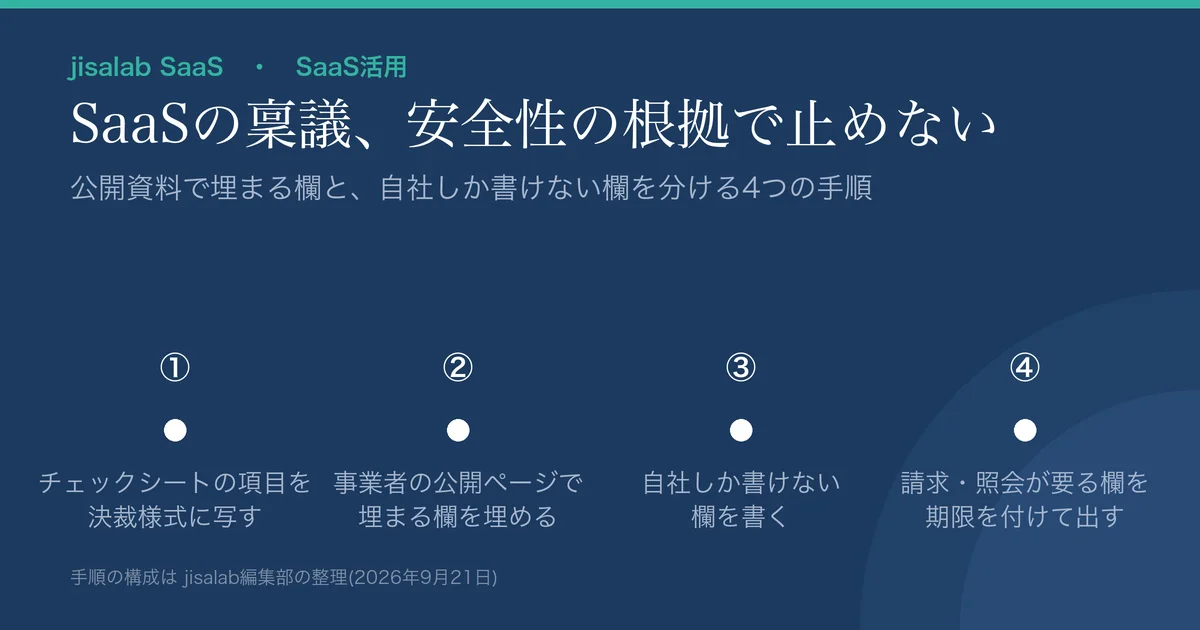
- SaaSの導入決裁では、料金と機能のほかに「安全性の根拠」を求められます。この記事は、その確認項目をIPAの「クラウドサービス安全利用チェックシート」の15項目にそろえるという編集部の設計です(決裁で何が聞かれるかを調べた統計があるわけではありません)。
- 15項目は、事業者の資料で埋まる6項目/自社にしか書けない5項目/両方が要る4項目に分かれます。SlackのSOC 3(第三者の監査報告書)も、利用者側で整えるべき統制を一覧にしており、事業者の資料だけでは決裁資料は完成しません。
- 決裁に出してよいかの線引きは判定表1つにまとめました。自社側の項目は空欄なら出さない、事業者側は照会中でも回答期限を書けば出せる、が基本です(編集部の基準)。手順は4つ、初回は延べ約6時間が目安です。
「このSaaSを入れたい」と稟議を上げたら、「セキュリティは大丈夫なのか」「データはどこに保存されるのか」と差し戻された。この記事は、海外SaaSの導入決裁を通すために、何をどこから集め、何を自社で書くかを分ける手順をまとめました。対象は、中小〜中堅企業の情シス、バックオフィス、SaaS選定を任された現場の担当者です。
最終更新: 2026年9月21日/独立行政法人情報処理推進機構(IPA)の公開資料と、各社の公式ページ・公開文書は同日に取得して確認しています。本文と表の「(編集部)」は、jisalab編集部の判断・整理であることを示します。
なぜ「安全性の根拠」で差し戻されるのか
「暗号化されています」「大手企業も使っています」は担当者の説明であって、決裁者が後で責任を負うための根拠にはなりません。差し戻しを減らすには、聞かれそうな項目に出典つきで答えられる状態を先に作ることです。
そこでこの記事では、確認項目の並びをIPAの公開資料にそろえます。IPAが公開している「中小企業のためのクラウドサービス安全利用の手引き」に、「クラウドサービス安全利用チェックシート」という15項目があります。手引きは、責任の持ち方についてこう書いています。
「クラウドサービスのセキュリティはサービスを提供する事業者と利用者との両者が、それぞれの役割・責任を分担し、必要とされる対策を実施することで維持・向上します。」
この記事は、その分担を「資料の出どころ」の側から整理し直したものです。IPAは15項目を「選択するとき」「運用するとき」「セキュリティ管理」のⅠ〜Ⅲに分け、「※No6,11,12,13はスマートSMEサポーター(認定情報処理支援機関)の開示情報で確認できます。」と注記していますが、事業者/自社/両方の3分類はありません。この3分類はjisalab編集部の整理です。
手順①:チェックシートの項目を、自社の決裁様式に写す
最初にやるのは、資料集めではなく様式づくりです。様式を一から作る必要はありません。IPAの手引き(全8ページ)の3ページ目に、チェックボックス付きのチェックシートがそのまま載っています。4ページ目以降は、項目ごとの「解説編」です。
ただし、IPAのシートはチェックボックスだけなので、そのままでは「確認した」としか残りません。自社の様式には、下の表の1列目を行として写し、「誰が埋めるか」(表の〔区分〕)、「根拠(URL・資料名)」「確認日」の3列を足します。あわせて、行ごとに「どこまで書けば決裁に出せるか」を決めておくと、手順②〜④で迷いません。
| No.・項目〔区分〕 | IPAが確認を求めていること(要約) | 決裁に出せる状態(編集部) | 埋まらないとき(編集部) |
|---|---|---|---|
| 1 どの業務で利用するか明確にする〔自社〕 | どの業務で使い、どの情報を扱うか。業務の切り分けと運用ルール | 部署名と業務名まで絞った1文(例: 営業部の商談記録と提案書の共有) | 空欄のままなら出さない |
| 2 クラウドサービスの種類を選ぶ〔両方〕 | 業務に適したサービスの選定と、メリットの確認 | 自社: 比べた候補と決め手を1〜2行。事業者: 契約するプラン名と料金ページのURL | 自社側を書いて出す。比べたのが1社だけなら、そう書く |
| 3 取扱う情報の重要度を確認する〔自社〕 | 情報が漏えい・改ざん・消失し、サービスが止まったときの影響 | 扱う情報の種類と、漏えい時に必要になる対応(取引先への連絡、報告の要否判断など) | 空欄のままなら出さない |
| 4 セキュリティのルールと矛盾しないようにする〔自社〕 | 自社ルールとの矛盾・不一致 | 該当する規程名・条番号と、矛盾の有無 | 空欄のままなら出さない。矛盾があるなら「あり」と書いて承認を求める |
| 5 クラウド事業者の信頼性を確認する〔事業者〕 | 財務情報、利用者数などの実績、認証・認定制度の取得状況など | 認証の証明書か監査報告書を1つ以上。報告書は下の3点(対象期間・対象の基準・利用者側の統制)を確認する | 請求中なら、資料名と受領予定日を書いて出す |
| 6 クラウドサービスの安全・信頼性を確認する〔事業者〕 | 稼働率、障害発生頻度、障害時の回復目標時間などのサービス品質保証 | SLAの保証値と、計測条件・補償の条件・申告期限。稼働状況ページのURL | 稼働状況ページのURLを先に書き、SLAは探した場所を書いて照会する |
| 7 管理担当者を決める〔自社〕 | サービスの特性を理解した管理担当者を社内に確保する | 担当者の氏名(正・副の2名) | 空欄のままなら出さない |
| 8 利用者の範囲を決める〔自社〕 | 適切な利用者だけが使えるように管理する | 対象部署・人数・権限の区分と、退職・異動時にアカウントを止める担当 | 空欄のままなら出さない |
| 9 利用者の認証を厳格に行う〔両方〕 | パスワードなどの認証機能の設定・管理 | 事業者: 多要素認証・SSOが契約するプランで使えるか(プラン名つき)。自社: 誰に何を必須にするか | 自社側を書き、事業者側は「照会中」と回答期限を書いて出す |
| 10 バックアップに責任を持つ〔両方〕 | 重要情報を手元に確保し、必要なときに使えるようにする | 事業者: データを書き出す機能と、その対象プラン。自社: 頻度・保存先・残す世代数 | 自社側を書き、事業者側は「照会中」と回答期限を書いて出す |
| 11 付帯するセキュリティ対策を確認する〔事業者〕 | 通信の暗号化、侵入検知、ウイルス対策、脆弱性対応などが具体的に公開されているか | 暗号化と脆弱性対応の記述があるページのURL | ホワイトペーパーを探し、なければ照会する |
| 12 利用者サポートの体制を確認する〔両方〕 | 使い方がわからないときの支援(ヘルプデスクやFAQ)は提供されているか。受付時間(週末夜間も受付可能か)、連絡方法、料金 | 事業者: 受付時間(日本時間に直す)・言語・連絡方法。自社: 社内の一次窓口 | 自社側を書き、事業者側は「照会中」と回答期限を書いて出す |
| 13 利用終了時のデータを確保する〔事業者〕 | 全データの返却、データの互換性、残留データの完全消去 | 返却と削除を定めた条項の所在(文書名・条番号)と、期限が書かれた文書 | 照会し、回答期限を書いて条件付きの承認を求める |
| 14 適用法令や契約条件を確認する〔事業者〕 | 事業者がデータにアクセスする条件、再委託先の管理監督、個人情報保護法への準拠 | DPA(データ処理に関する補遺)・利用規約の該当条項の所在と、署名が要るか・誰が署名するか | 法務の確認待ちなら、期限を書いて出す |
| 15 データ保存先の地理的所在地を確認する〔事業者〕 | データセンターの所在国・地域と、関係する法律・規制 | 保存地域か、それが分かる一覧のURL | 一覧のURLと「照会中」、回答期限を書いて出す。個人データを扱う場合の法令面の判断は別に要る(下の「海外SaaSだと、ここが変わる」) |
「両方」の4項目は、1つのセルに事業者側と自社側を分けて書きます。No.14・15は資料の出どころで〔事業者〕にしていますが、署名者や個人データの扱いなど自社側の判断も要ります(編集部)。
「根拠」の列に、何をどう書くか
いちばん迷うのが根拠の書き方です。「確認した」ではなく「どこで確認したか」を書きます。下は、編集部がSlackを例に実際に埋めてみた記入例です。
| No.・項目 | 確認結果/根拠/確認日 |
|---|---|
| 3 取扱う情報の重要度 (自社・見本) |
商談記録に含まれるのは取引先の担当者名・部署・連絡先(個人情報)と、見積金額・値引き条件(営業秘密)。漏えい時は取引先への報告と、個人情報保護委員会への報告の要否判断が必要。マイナンバー・与信情報は扱わない。根拠: 情報管理規程 第4条の区分Ⅱ / 2026-09-21 |
| 4 自社ルールとの矛盾 (自社・見本) |
矛盾あり。規程は区分Ⅱの社外保管に事前承認を求めており、本件がその承認申請にあたる。取引先から預かった資料は共有しない運用とする。根拠: 同規程 第7条 / 2026-09-21 |
| 5 クラウド事業者の信頼性 | ISO/IEC 27001ほか4規格の証明書をダウンロード済み。監査報告書はSOC 3を取得(対象期間 2024年11月1日〜2025年10月31日、対象の基準はセキュリティ・可用性・機密保持)。SOC 2の写しはフォームで請求が必要。ISMAP(政府のクラウド調達のための評価制度)の評価を受けた旨の記載があり、登録情報はISMAPの登録サービスリストで確認できると案内(リスト本体は別途確認)。根拠: Slack「コンプライアンス」slack.com/intl/ja-jp/trust/compliance / 2026-09-21 |
| 6 安全・信頼性 | 当四半期の稼働率100%(影響を受けたユーザー数から導いた平均)。障害の履歴はHistory、障害の通知はメール・RSSで購読できる。SLAの保証値は未確認: Slack「コンプライアンス」とstatus.slack.comでは記載を見つけられず、照会中(回答期限10/3)。根拠: status.slack.com / 2026-09-21 |
| 13 利用終了時のデータ | 一部確認。DPAの書式の第9条は、顧客データの返却と、適用法が許す範囲での削除を定め、手順と期限は別文書(Security, Privacy and Architecture Documentation)に従うとしている。期限は未確認(照会へ)。根拠: SlackのDPAページからリンクされた書式(英文PDF) / 2026-09-21 |
| 14 適用法令や契約条件 | DPAは、書式に顧客が署名し、メールで送る方式。送付時にアカウント番号を記載する。主契約に別段の定めがない限り、事業者が受け取った時点で拘束力が生じ、主契約・注文書の当事者でない法人が署名したDPAは無効と書かれている。契約当事者の法人で誰が署名するかは法務と決める。根拠: 同上 / 2026-09-21 |
| 15 データ保存先の所在地 | データレジデンシー(データの保存地域)の案内あり。サブプロセッサ(事業者の再委託先)の一覧に、身元・ロケーション・役割の記載があると明記。実際の保存地域は一覧で個別に確認する。根拠: Slack「コンプライアンス」 / 2026-09-21 |
自社の行(No.3・4)の規程名・条番号は架空です。埋まらなかった欄は空欄にせず、「未確認」「一部確認」と、次に開く資料名を書きます。空欄は見落としに見えます。
手順②:事業者の公開ページで埋まる欄を埋める
決裁で使える事実は、事業者の「コンプライアンス」「セキュリティ」「トラストセンター」といったページにあります。Slackの日本語のコンプライアンスページは、冒頭付近で「セキュリティやプライバシーに関するアンケートに記入するのに必要な情報を見つけるために、サポートが必要ですか?」と呼びかけ、資料を1ページに集めています。
同ページには、ISOの証明書のようにその場でダウンロードできるもの、SOC 2(第三者の監査人が内部統制を評価した報告書)の写しのようにフォームで請求するもの、アカウントチームを通してしか出ないもの(オーストラリア政府向けの評価制度IRAPの報告書など)が混ざって並びます。この3段階は編集部の整理です。見落としやすいのは、同じページでSOC 3レポートがその場でダウンロードできることです。公開しているかは事業者によります(Notionは報告書の写しをTrust Centerで案内しています)。
監査報告書は、対象期間・対象の基準・利用者側の統制を確認する
当日取得したSlackのSOC 3は、監査人の報告書、Salesforce社の経営者による主張、システムの範囲の説明、利用者側に求める統制の一覧で構成されていました。確認するのは次の3点です。対象期間と対象の基準は1枚の中段に写し、利用者側の統制は自社側の欄に回します。
- 対象期間: 2024年11月1日〜2025年10月31日。確認日(2026年9月21日)時点で終了から約11か月です。報告書自身が、結論を将来に当てはめると統制が不十分になっているおそれがある、と断っています
- 対象の基準: セキュリティ・可用性・機密保持の3つ。同じ基準群にある処理のインテグリティ(処理が完全・正確であること)とプライバシーは含まれていません。クラウド基盤などの再委託先(subservice organizations)のサービスも監査の対象外です
- 利用者側の統制: 報告書は、サービスが利用者側で一定の統制を実施する前提で設計されているとし、利用者が実施すべき統制を一覧にしています(手順③で使います)
なお、報告書の表紙には無断での使用・複製・配布を禁じる表示があります。社内回覧の扱いに迷う場合は、PDFを稟議に貼らず、所在のURLと確認日を書く形にします(編集部)。
プランと補償の条件を、先に開いておく
認証やセキュリティ機能は、上位プラン限定のことがあります。Notionのセキュリティページは、SSO(SAML 2.0。社内の認証基盤で一度ログインすれば各サービスに入れる仕組み)、SCIMによるユーザー管理(入退社に合わせてアカウントを自動で作成・停止する仕組み)、監査ログを、Enterpriseの管理者ができることとして挙げています。稟議に「SSOあり」と書いて決裁が下りたのに、契約するプランでは使えなかった、という戻り方を防ぐため、判定表のNo.9・10はプラン名つきで書きます。
稼働率の保証も、保証値だけでは足りません。Notionのセキュリティページは「Notion offers a guaranteed uptime of 99.9%」と書いています。リンク先のService Level Termsを開くと、99.9%は休日・週末と予定メンテナンスを除いた月次の計測で、Notionの管理外の事由(不可抗力を含む)による停止も除かれます。補償は、30分以上続く停止1回につき購読料の5%のクレジットで、停止が1時間を超えること、1日1回までであることが条件です。
停止時間は利用者が停止に気づいた時点から数え、72時間以内に書面で通知しなければ受け取る権利を失います。クレジットは現金に換えられず、月内の累計で購読料1週間分が上限、充当は停止が起きた月に限られます。このクレジットが唯一の救済手段とされ、適用プランの記載はこのページにはありませんでした。「99.9%保証」とだけ書くと、止まったときに補償を取り逃します。
手順③:自社しか書けない欄を書く
手順②で取ったSlackのSOC 3は、利用者が実施すべき統制を一覧にしています。自社の災害復旧・事業継続の計画、セキュリティ設定、アカウントの管理、情報分類ポリシーなどが並び、うち6件はIPAの自社側・「両方」の項目に対応づけられます(下図。抜粋と対応づけは編集部)。決裁者に「事業者は監査を受けているのに、なぜ自社の欄が要るのか」と聞かれたら、この一覧が答えになります。
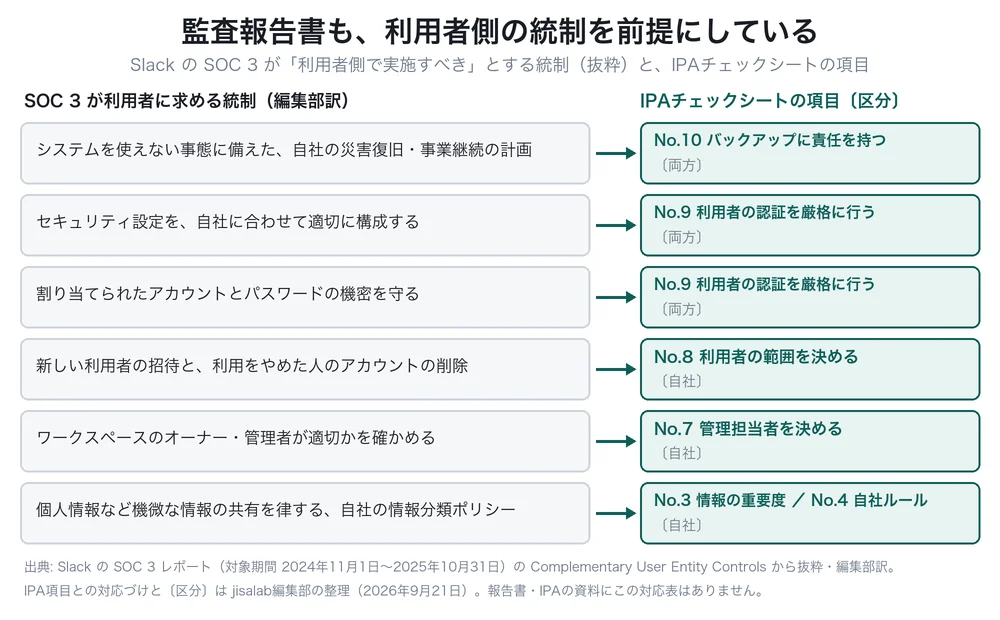
自社側の欄は、書ける人が決まっています。先に割り当ててから集めると、手戻りが減ります。
- 現場リーダー: No.1(どの業務で利用するか)とNo.8(利用者の範囲)。No.2の候補比較は、選定した担当者が書きます
- 経理・管理部門: No.3(情報の重要度)とNo.4(自社ルールとの矛盾)。顧客から預かった情報を社外に置けるかは、規程と取引先との契約の両方を見ます
- 情シス: No.7(管理担当者)と、「両方」の自社側(認証、バックアップ、社内のサポート窓口)。あわせて事業者への照会の窓口
15行の様式とは別に、決裁者には1枚を出す
15行の表は情シスの作業表です。部長や管理部門が読むのは、結論と残っているリスクの1枚です。下の雛形の括弧を自社の内容に置き換えてください。A4で1枚に収まる分量が目安です。
| 段 | 書く内容と記入例 |
|---|---|
| 上段 | 【導入するもの】(サービス名)を(営業部の商談記録と提案書の共有)に使います。契約は(プラン名・席数)です。 |
| 中段 | 【確認したこと】IPA「クラウドサービス安全利用チェックシート」の15項目で確認しました。うち(11)項目が確認済みで、残る(4)項目は下段に記載しました。第三者の監査報告書は(SOC 3。対象期間2024年11月〜2025年10月、対象の基準はセキュリティ・可用性・機密保持)で、所在URLは別紙に記載しました((9/21)確認)。確認の記録は別紙の様式にあります。 |
| 下段 | 【残っているリスクと、判断のお願い】照会中・社内確認中の項目はすべて、回答期限つきで列挙します。(1)(No.6 SLAの保証値、No.13 解約時のデータ削除の期限、No.14 DPAの署名者、No.15 実際の保存地域)は照会中または社内確認中で、(10/3)までに確認します。(2)(SSO)は(上位プラン限定)のため今回は対象外とし、(多要素認証)で代替します。以上を承知のうえで、(10/7)の利用開始をご承認いただきたく存じます。 |
「セキュリティは大丈夫か」への答えは、中段ではなく下段に書きます。残っているリスクを自分から出し、期限と代替策を添えて判断を求める形にすると、差し戻されにくくなります(編集部)。
手順④:請求・照会が要る欄を、期限を付けて出す
手順②で「すぐ取れる」段に入らなかった欄が、ここに残ります。請求先は資料によって違う(フォーム/アカウントチーム/サポート)ので、同じ窓口に出すものをまとめ、いつまでに必要かを添えます。
- SOC 2など、請求が要る監査報告書(No.5): 受領までの日数を聞き、決裁日から逆算します。日数が読めないなら、SOC 3で出して受領後に差し替えます
- 解約時のデータの扱い(No.13): 返却と削除の期限が、どの文書のどこに書かれているかを示してもらいます。Slackの場合、DPAの書式は手順と期限を別文書に委ねていました
- DPAの締結(No.14): SlackのDPAページは書式へのリンクを置き、「以下のリンクを使用して本契約を権限ある人物に実行してもらってください。」と案内しています。署名を今回の稟議に含めるか、別の決裁にするかを先に決めます(編集部)
- サポートの対応時間と言語(No.12): 説明資料は、サポート受付時間(週末夜間も受付可能か)、連絡方法、料金を確認の観点に挙げています。海外SaaSでは時差が直接効きます
どこに時間がかかるのか(試算)
前提は「導入したいSaaSは決まっていて、稟議の様式はあるが、安全性の確認項目が定まっていない」状態です。2件目以降は、様式ができているぶん手順①を省けます。
| 内訳 | 目安 |
|---|---|
| 手順① 様式づくり | 30分 |
| 手順② 事業者の公開ページを見て埋める(事業者側6項目×10分) | 60分 |
| 手順③ 自社側の5項目を書く(関係部署と合意する時間) | 120分 |
| 手順④ 残った欄をまとめて照会し、回答を反映 | 30分 |
| 「両方」の4項目(1項目15分。事業者側の確認と自社側の決めの2つを書くため) | 60分 |
| 英語の規約・DPAを1本読む | 60分 |
| 初回の合計(15項目分) | 360分(6時間) |
いちばん長いのは手順③で、文面を書く時間ではなく関係部署と合意する時間です。監査報告書の受領を待つ日数と、DPAの署名にかかる日数は含んでいません。手順④で確認し、別にスケジュールへ入れます。
海外SaaSだと、ここが変わる
海外のサービスで詰まりやすいのは2か所です。ひとつは契約書類の言語です。SlackのDPAのページは日本語ですが、その記載は英語版の参考訳だとしたうえで、「英語版と齟齬がある場合、英語版の定めが優先し適用されるものとします。」と明記しています。リンク先の書式も英文でした。Notionのセキュリティページは、日本語のURLでも当日は本文が英語で表示されました。英文を社内の誰が読むかを手順④の照会と同時に決めておかないと、決裁の直前で止まります。
ふたつめが、データの所在地と法令です。IPAのチェックシートは、No.15にこの注記を付けています。
「※No15 クラウドサービスのサーバーは日本国外に設置されている場合もありますが、扱うデータによってサーバーの設置国・地域の法規制が適用されることがあります。」
説明資料は同じ項目の観点として、事業者やそのプラットフォーム事業者・インフラ事業者が公表するデータセンターの所在国・地域と、外国にある第三者への提供(個人情報保護法)やGDPRを挙げています。
個人データを扱う場合の判断の進め方は海外SaaSに個人データを預ける前のチェックにまとめました。個別の事案が法令上どう評価されるかは、弁護士などの専門家にご確認ください。
- IPAの手引き(全8ページ)の3ページ目のチェックシートを入手し、様式に「誰が埋めるか」「根拠(URL・資料名)」「確認日」の列を足す
- 決裁日を先に置き、監査報告書の受領日数とDPAの署名の段取りを逆算する
- SOC 3を使うなら、対象期間と対象の基準を1枚の中段に写し、利用者側の統制は自社側の欄に回す
- 認証・SSO・監査ログが契約するプランで使えるかを確かめ、稼働率の保証は計測条件・補償の条件・申告期限まで開く
つまずきやすい点
- 認証名を並べただけで終わる: 「SOC 2取得済み」と書いても、報告書を見せられなければ確認したことになりません。入手経路(その場でダウンロード/フォーム/営業経由)まで記録します
- 無料プランで試し始めたから決裁は要らない、と考える: 料金が発生しなくても、扱う情報の重要度と自社ルールとの矛盾は同じように問われます(進め方はSaaS選定・導入の進め方)
- 「両方」の4項目を、事業者に丸投げする: とくにNo.9(認証)とNo.10(バックアップ)は、事業者が機能を用意していても、設定と運用は自社の責任です。IPAの説明資料もバックアップについて、拡張機能があれば使う、社内のストレージにも取る、複数世代を取る、を例に挙げています(設定の進め方はSaaSのセキュリティ設定を固める手順)
よくある質問(FAQ)
- 独立行政法人情報処理推進機構(IPA)「中小企業のためのクラウドサービス安全利用の手引き」(全8ページ/「中小企業の情報セキュリティ対策ガイドライン」付録7) PDF(掲載ページ: https://www.ipa.go.jp/security/guide/sme/about.html/2026年9月21日 PDF原文取得。役割・責任の分担、チェックシート15項目とⅠ〜Ⅲの区分・各項目の問い、解説編の例、No.6・11・12・13とNo.15の注記)
- 同「中小企業のためのクラウドサービス安全利用の手引き」説明資料(全32ページ・2026年6月) PDF(掲載ページは手引きと同じ/2026年9月21日 PDF原文取得。No.5・6・11・12・13・15の確認の観点と例、バックアップの例)
- Slack「コンプライアンス」(日本語ページ) https://slack.com/intl/ja-jp/trust/compliance(2026年9月21日取得。ISO/IEC各規格の証明書・SOC 3レポートのダウンロード、SOC 2の写しのフォーム請求、IRAPの報告書はアカウントチーム経由、ISMAPの評価を受けた旨と登録サービスリストの案内、データレジデンシー・サブプロセッサ・DPAの案内)
- Salesforce, Inc.「Independent Service Auditor’s SOC 3 Report for the Slack Team Collaboration Platform System」(上記ページからダウンロード/2026年9月21日取得。対象期間、対象の基準、再委託先のサービスを監査に含めない旨、将来への当てはめの限界、利用者側に求める統制(Complementary User Entity Controls)、表紙の使用・複製・配布の制限表示)
- Slack「データ処理に関する補遺」 https://slack.com/intl/ja-jp/terms-of-service/data-processing(2026年9月21日取得。参考訳であり英語版が優先する旨、権限ある人物による実行の案内)と、同ページからリンクされた書式「Data Processing Addendum」(英文PDF/同日取得。顧客による署名とアカウント番号を記載したメール送付、主契約に別段の定めがない限り受領時に拘束力が生じる旨、主契約・注文書の当事者でない法人が署名した場合は無効である旨、第9条 顧客データの返却と削除)
- Slack System Status https://status.slack.com/(2026年9月21日取得。当四半期の稼働率の表示値と「How is uptime calculated?」の説明、History、メール・Atom・RSSでの通知の購読)
- Notion「Security & Compliance」 https://www.notion.com/ja/security(2026年9月21日取得。報告書の写しはTrust Centerへの案内、Enterpriseの管理者によるSSO・SCIM・監査ログ、「Notion offers a guaranteed uptime of 99.9%」。当日は日本語URLでも本文が英語で表示)
- Notion「Service Level Terms」 notion.notion.site/Service-Level-Terms(2026年9月21日 本文確認。99.9%の月次計測と、休日・週末・予定メンテナンス・不可抗力等の除外、30分以上の停止1回につき購読料の5%クレジット、1時間超・1日1回までの条件、停止時間は利用者が停止に気づいた時点から数えること、72時間以内の書面通知を怠ると権利を失うこと、現金に換えられないこと、月内の累計で購読料1週間分が上限であること、発生した月にのみ充当されること、唯一の救済手段であること。適用プランの記載は当日のページには無し)
あわせて読みたい