jisalab

情報セキュリティ

AI

生成AIの履歴設定を業務用に整える手順:削除しても残る例外を、3社の公式資料で確かめる(2026)

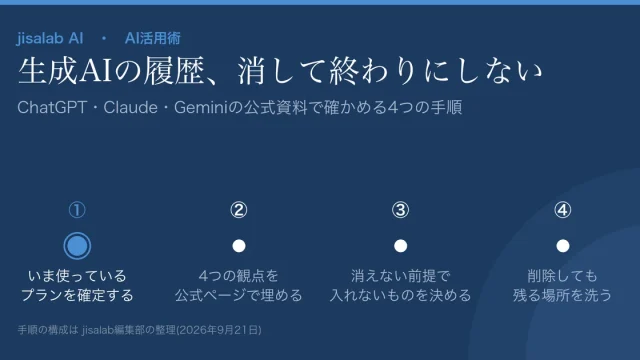
ChatGPT・Claude・Geminiアプリの公式資料から「画面から消える/事業者側から消える/学習に使わせない/履歴に残さないモードの保持期間」の4つを読み取り、4つの手順で確認して自社で決める6項目の判断表に落とす。削除しても残るファイル・連携アプリ、フィードバックボタンの扱い、個人情報保護委員会の注意喚起まで。各社公式ページを2026年9月21日に確認。
SaaS

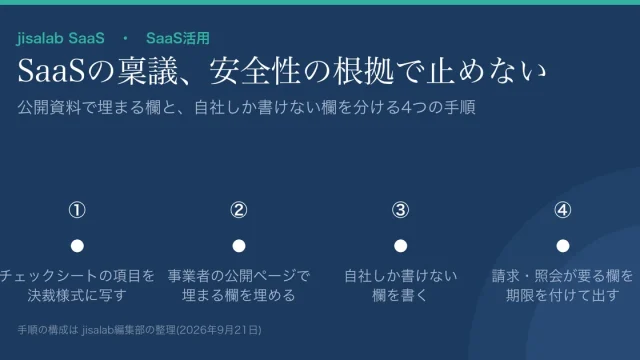
SaaS導入の社内決裁を通す手順:公開資料で埋まる欄と、自社しか書けない欄を分ける(2026)

SaaSの稟議で聞かれる項目を、IPA「クラウドサービス安全利用チェックシート」の15項目にそろえ、事業者の資料で埋まる6項目・自社しか書けない5項目・両方が要る4項目に分けて集める4つの手順。決裁に出せるかの判定表、Slackの公開資料で埋めた記入例、SOC 3で確認する3点(対象期間・対象の基準・利用者側の統制)、稼働率の保証の条件、決裁者に出す1枚の雛形、1サービス初回6時間の試算つき。IPA資料と各社の公開資料を2026年9月21日に確認。
SaaS

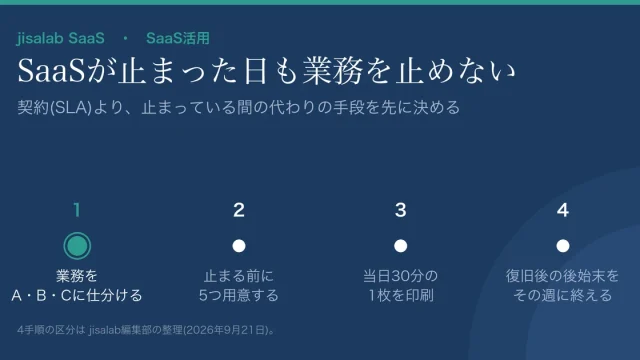
使っているSaaSが止まった日に業務を止めない備え:SLAの読み方と代替手段の決め方(2026)

SaaS障害で業務を止めないための4手順を解説。業務をA・B・Cに仕分ける表と判定フロー、止まる前に用意する5つ、印刷して貼る当日30分の1枚、復旧後の転記と申請判断まで。Google Workspace SLAで見るクレジット(3日/7日/15日・20人規模の試算つき)と30日の申請期限、Downtimeの定義の狭さも整理。IPAの手引きと各社公式資料にもとづく。
SaaS

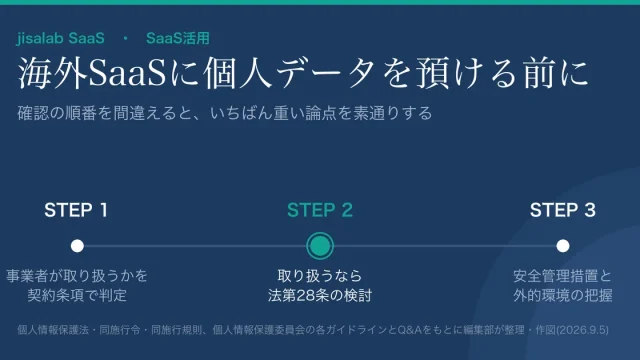
海外SaaSに個人データを預ける前のチェック:委託かどうかの判定と、法第28条の3つのルート(2026)

海外SaaSに顧客名簿や従業員情報を保存する前の確認手順。事業者が取り扱うかの判定、外国にある第三者への提供(法第28条)の3ルート、外的環境の把握と所在国の扱いまでを、条文と個人情報保護委員会の資料をもとに整理しました。
AI

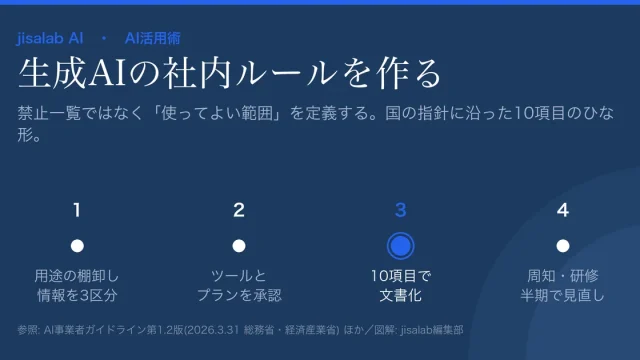
生成AIの社内利用ルールを作る手順:10項目のひな形と国の指針への合わせ方(2026)

生成AIの社内利用ルールをゼロから作る4ステップと、そのまま貼れる10項目のひな形・承認リスト・例外記録簿。AI事業者ガイドライン第1.2版(2026年3月)、AI推進法に基づく適正性確保指針、個人情報保護委員会の注意喚起と2026年7月公布の改正法、OpenAI/Anthropic/Google/Microsoftの学習利用ポリシー(2026年8月30日確認)をもとに解説。