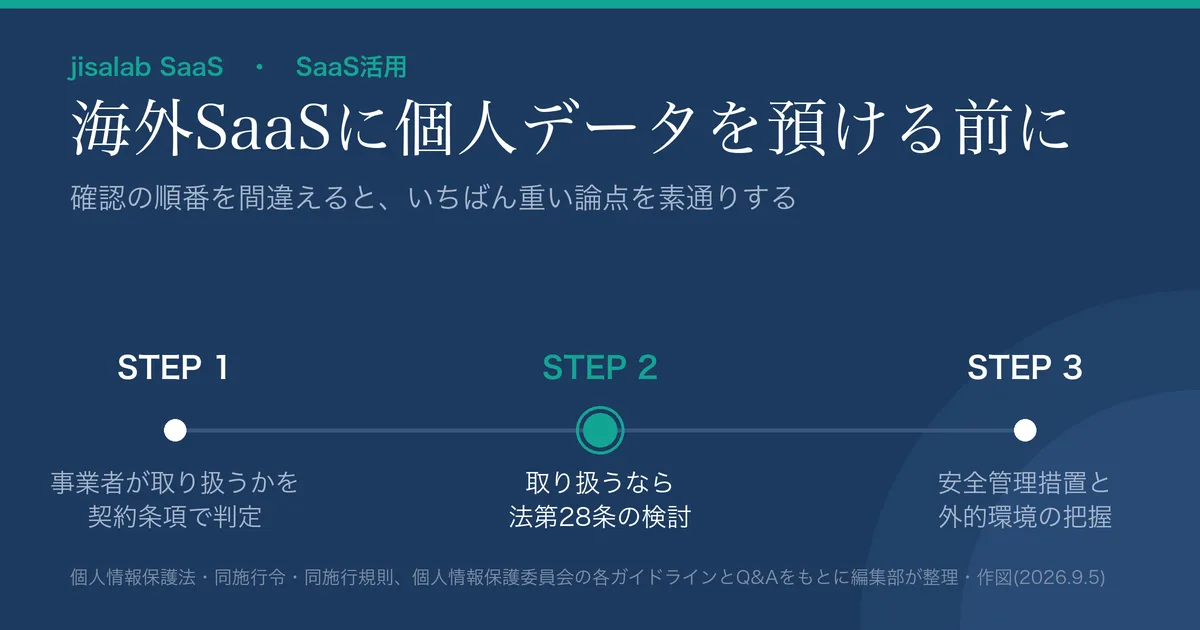
- 海外SaaSに顧客名簿や従業員情報を載せるとき、最初に決めるのは「そのSaaS事業者が個人データを取り扱うことになっているか」です。保存するデータに個人データが含まれるかどうかではありません。
- 取り扱うことになっている場合、契約相手が「外国にある第三者」に当たるなら、法第28条(外国にある第三者への提供の制限)の話になります。該当性は法人格と国内での事業実態で判断します。個人情報保護委員会は、委託する場合も同様だとしています。「委託だから本人の同意は不要」という国内向けの整理は、ここでは通りません。
- 取り扱わないことになっている場合でも、安全管理措置の義務は自社に残ります。加えて海外事業者なら、その国の制度等の把握と、事業者・サーバの所在国を本人の知り得る状態に置くことが必要です。
「便利そうな海外SaaSを見つけたが、顧客データを入れて大丈夫か分からない」——SaaS選定の現場で最後に残るのがこの問いです。この記事は、海外SaaSに個人データを預けるときに、日本の個人情報保護法の枠組みで何を確認すればよいかを、判定の順番に沿って手順化します。対象は、中小〜中堅企業の情シス・総務・バックオフィス担当と、SaaS選定を通す立場の方です。
先に立場を書いておきます。この記事は「海外SaaSは危ないから避けよう」という話ではありません。確認すべき項目は法令とガイドラインで決まっており、その多くは事業者が公式サイトで公開している資料(利用規約、データ処理に関する追加条項、サブプロセッサ一覧など)で確かめられます。避けるより、確認して通す方が実務的です。ただし確認の順番を間違えると、いちばん重い論点(法第28条)を素通りします。だから順番から書きます。
最終更新: 2026年9月5日/本文で参照した公的資料は同日に原文で確認しています。本記事は一般的な手順の解説であり、個別の適法性を判断するものではありません。判断は自社の規程および弁護士等の専門家にご確認ください。
最初の分岐:そのSaaS事業者は個人データを「取り扱う」のか
個人情報保護委員会は、ガイドラインに関するQ&Aで、この判定について次のように述べています(Q7-53への回答より。冒頭の一文から続けて引用します)。
「クラウドサービスには多種多様な形態がありますが、クラウドサービスの利用が、本人の同意が必要な第三者提供(法第27条第1項)又は委託(法第27条第5項第1号)に該当するかどうかは、保存している電子データに個人データが含まれているかどうかではなく、クラウドサービスを提供する事業者において個人データを取り扱うこととなっているのかどうかが判断の基準となります。」
この一文が、実務の出発点になります。多くの担当者は「個人データを載せるかどうか」で線を引こうとしますが、法令が見ているのは「相手が触ることになっているか」です。同Q&Aは、同じ回答の後段で、取り扱わないこととなっている場合についてこう述べています。
「当該クラウドサービス提供事業者が、当該個人データを取り扱わないこととなっている場合とは、契約条項によって当該外部事業者がサーバに保存された個人データを取り扱わない旨が定められており、適切にアクセス制御を行っている場合等が考えられます。」
つまり判定材料は「契約条項」と「アクセス制御」の2点です。感覚ではなく、契約書と設定画面で確認できる事柄になっています。この場合、同Q&Aは「本人の同意」を得る必要はなく、「法第25条に基づきクラウドサービス事業者を監督する義務はありません」としています。
システム保守を外部に頼む場合も、同じ考え方が適用されます。同Q&A(Q7-55)は、保守サービス事業者がサービス内容の全部又は一部として情報システム内の個人データを取り扱うこととなっている場合には個人データを提供したことになり、本人の同意を得るか、又は委託に伴う提供として法第25条に基づき監督する必要がある、としています。例として「個人データを用いて情報システムの不具合を再現させ検証する場合」「個人データをキーワードとして情報を抽出する場合」が挙げられています。一方で同回答は、単純なハードウェア・ソフトウェア保守サービスのみを行う場合で、契約条項によって個人データを取り扱わない旨が定められているケースなど、提供に該当しない例も列挙しています。「保守だから触らない」と決めつけず、契約条項でどちらかを確認するのが正しい手順です。
| 型 | 契約条項の書きぶりの例 | 個人情報保護法上の位置づけ | 自社がやること |
|---|---|---|---|
| A: 事業者が取り扱わない | 「当社は保存されたデータにアクセスしない」旨の条項があり、実際にアクセス制御が行われているもの。製品カテゴリでは決まりません | 「提供」に当たらず、委託先の監督義務は課されない(Q7-53)。外国にある第三者への提供にも当たらない(Q12-3、Q12-4) | 自ら果たすべき安全管理措置を講じる(Q7-54)。海外事業者なら外的環境の把握と、所在国を本人の知り得る状態に置くことも |
| B: 事業者が取り扱う(委託) | 「当社は顧客の指示に基づき顧客個人データを処理する」旨の条項があるもの。データ処理に関する追加条項(DPA)で自らを処理者と位置づけるサービスはこちらに当たりうる | 委託であるため法第25条の委託先の監督が必要。加えて相手が外国にある第三者なら、委託であっても法第28条第1項の対象(Q12-1) | 法第28条の3つのルートのいずれかを確保(次章)+委託先の監督+安全管理措置 |
| C: 第三者提供 | 相手方が自らの目的で個人データを利用できる旨の条項があるもの | 原則として本人の同意が必要。相手が外国にある第三者なら法第28条も重なる | この記事の範囲外。導入前に必ず専門家へ相談 |
A/B/Cという区分の名称と「自社がやること」の列は、公的資料の記述をもとにしたjisalab編集部の整理です。公的資料に同じ区分名があるわけではありません。個別のサービスがどの型に当たるかは契約条項と実態で決まるため、判断に迷う場合は弁護士等の専門家にご確認ください。
事業者が取り扱う場合:海外では「委託だから第三者提供ではない」が通らない
その前に、ひとつ確かめることがあります。契約相手が本当に「外国にある第三者」なのかです。海外発のSaaSでも、日本法人と国内契約を結んでいる場合があります。ここは、個人情報保護委員会の「ガイドライン(外国にある第三者への提供編)」2-2が明快な基準を示しています。
「法人の場合、個人データを提供する個人情報取扱事業者と別の法人格を有するかどうかで「第三者」に該当するかを判断する。
例えば、日本企業が、外国の法人格を取得している当該企業の現地子会社に個人データを提供する場合には、当該日本企業にとって「外国にある第三者」への個人データの提供に該当するが、現地の事業所、支店など同一法人格内での個人データの移動の場合には「外国にある第三者」への個人データの提供には該当しない。」
さらに、外国法人であっても該当しない場合が示されています。
「また、外国の法令に準拠して設立され外国に住所を有する外国法人であっても、例えば、日本国内に事務所を設置している場合、又は、日本国内で事業活動を行っている場合など、日本国内で「個人情報データベース等」を事業の用に供していると認められるときは、当該外国法人は、「外国にある第三者」には該当しない。」
同ガイドラインは事例として、日系企業の東京本店が外資系企業の東京支店に個人データを提供する場合、当該東京支店は「外国にある第三者」に該当しないことを挙げています(その東京支店が日本国内で「個人情報データベース等」を事業の用に供している「個人情報取扱事業者」に該当するため)。逆に、外資系企業の日本法人が外国にある親会社に提供する場合、その親会社は「外国にある第三者」に該当するとされています。
実務では、契約書の相手方がどの法人かを見るのが出発点になります。日本法人と契約しているのか、外国法人の日本支店と契約しているのか、それとも外国法人と直接契約しているのか。ただし、日本国内に拠点があること自体が決め手になるわけではありません。Q12-5への回答は「国内に出張所を有することのみをもって直ちに…該当しないこととなるわけではありません」とし、「日本国内における事業の実態を勘案して、個別の事例ごとに判断することとなる」と述べています。判断がつかなければ専門家に相談してください。以下は、契約相手が外国にある第三者に当たる場合の話です。
国内の委託であれば、法第27条第5項第1号により「第三者提供に当たらない」と整理できます。ところが相手が外国にある第三者の場合、その整理が働きません。条文を見ます。
第二十八条 個人情報取扱事業者は、外国(本邦の域外にある国又は地域をいう。以下この条及び第三十一条第一項第二号において同じ。)(個人の権利利益を保護する上で我が国と同等の水準にあると認められる個人情報の保護に関する制度を有している外国として個人情報保護委員会規則で定めるものを除く。以下この条及び同号において同じ。)にある第三者(個人データの取扱いについてこの節の規定により個人情報取扱事業者が講ずべきこととされている措置に相当する措置(第三項において「相当措置」という。)を継続的に講ずるために必要なものとして個人情報保護委員会規則で定める基準に適合する体制を整備している者を除く。以下この項及び次項並びに同号において同じ。)に個人データを提供する場合には、前条第一項各号に掲げる場合を除くほか、あらかじめ外国にある第三者への提供を認める旨の本人の同意を得なければならない。この場合においては、同条の規定は、適用しない。
読みにくい条文ですが、実務で効くのは最後の一文です。「同条」とは前条、つまり第27条を指します。第27条を適用しないということは、第27条第5項第1号の「委託に伴う提供は第三者提供に当たらない」という整理も使えない、という意味になります。
個人情報保護委員会も、Q12-1への回答で明示しています。外国にある第三者に個人データを提供する場合には、次の①から③までのいずれかに該当する場合を除き、法第28条第1項に基づきあらかじめ「外国にある第三者への個人データの提供を認める」旨の本人の同意を得る必要があるとしたうえで、こう書いています。
「この点は、外国にある第三者に個人データの取扱いを委託する場合も同様です。」
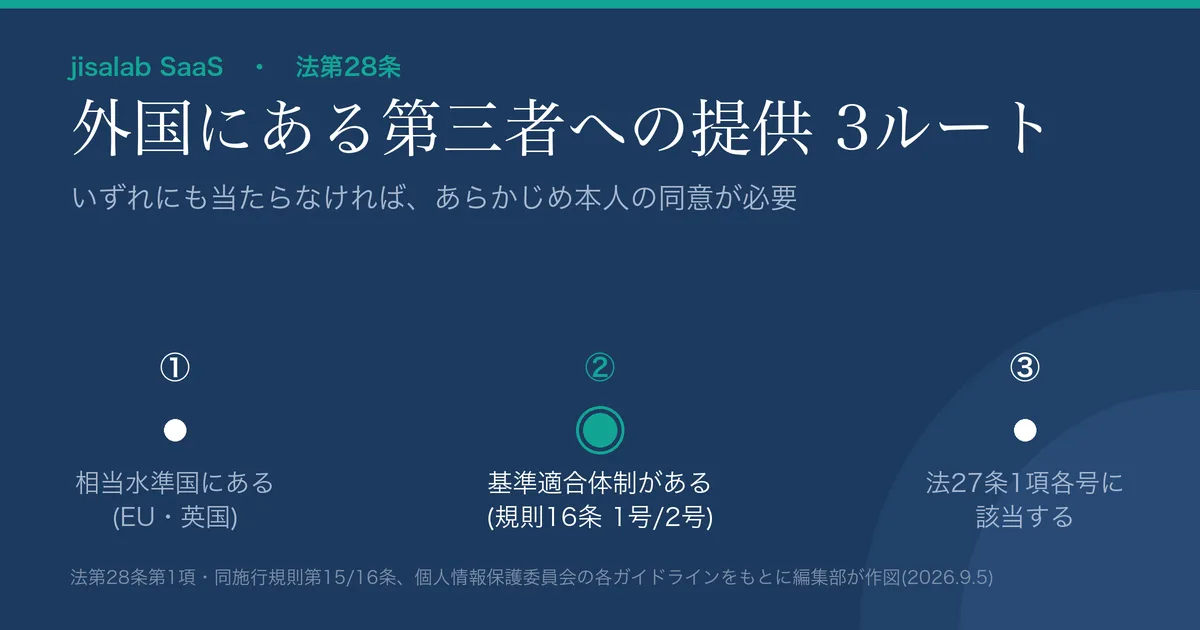
では、その①から③とは何か。同回答の記述にもとづいて整理すると、次の3つのルートになります。
| ルート | Q&Aの記述(要旨) | SaaS導入での確認のしかた |
|---|---|---|
| ① 相当水準国にある | 当該第三者が、我が国と同等の水準にあると認められる個人情報保護制度を有している国として施行規則第15条で定める国にある場合 | 事業者の所在国を確認する。ガイドライン(外国にある第三者への提供編)3は「EU及び英国が該当する」としている(EUは平成31年個人情報保護委員会告示第1号に定める国を指し、英国は含まない)。指定は告示で変更されうる |
| ② 基準適合体制を整備している | 当該第三者が、個人情報取扱事業者が講ずべき措置に相当する措置を継続的に講ずるために必要な体制として施行規則第16条で定める基準に適合する体制を整備している場合。同条は第1号(契約等による確保)と第2号(国際的な枠組みに基づく認定)のいずれかに該当することを基準としている | 第1号なら、データ処理に関する契約条項(DPA)に、法第4章第2節の規定の趣旨に沿った措置の実施が確保される定めがあるかを確認する。第2号なら、事業者が該当する認定を受けているかを確認する |
| ③ 法第27条第1項各号に該当 | 法第27条第1項各号のいずれかに該当する場合(法令に基づく場合など) | 通常のSaaS導入では該当しないことが多い |
| いずれにも該当しない場合 | あらかじめ「外国にある第三者への提供を認める」旨の本人の同意を得る。その際、施行規則第17条第2項から第4項までの規定により求められる情報を本人に提供する必要がある(法第28条第2項) | 取得時の同意文言と、提供する情報(当該外国の制度、第三者が講ずる措置等)の準備が必要になる |
「Q&Aの記述(要旨)」列はA12-1の記述にもとづく要約で、逐語引用ではありません。原文は個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」A12-1をご確認ください。相当水準国の指定は告示で定められ、変更されることがあります。右列はjisalab編集部の実務的な読み替えです。
②のルートは、①(相当水準国)にも③(法第27条第1項各号)にも当たらない海外SaaSで、本人の同意を取らずに進めるなら検討することになるものです。その中身を定めているのが施行規則第16条で、次のとおり2つの号のいずれかに該当すればよいという構造になっています。
第十六条 法第二十八条第一項の個人情報保護委員会規則で定める基準は、次の各号のいずれかに該当することとする。
一 個人情報取扱事業者と個人データの提供を受ける者との間で、当該提供を受ける者における当該個人データの取扱いについて、適切かつ合理的な方法により、法第四章第二節の規定の趣旨に沿った措置の実施が確保されていること。
二 個人データの提供を受ける者が、個人情報の取扱いに係る国際的な枠組みに基づく認定を受けていること。
ここは誤解が生まれやすいところです。第2号は、認定を基準適合体制の根拠として明文で認めています。ただし、ここでいう認定が何を指すかは、ガイドライン(外国にある第三者への提供編)4-3が具体的に示しています。
「「個人情報の取扱いに係る国際的な枠組みに基づく認定」とは、国際機関等において合意された規律に基づき権限のある認証機関等が認定するものをいい、当該枠組みは、個人情報取扱事業者が講ずべきこととされている措置に相当する措置を継続的に講ずることのできるものである必要がある。
これには、提供先の外国にある第三者が、APEC CBPRシステム又はグローバルCBPRシステムの認証を取得していることが該当する。」
つまり第2号で確認するのは、APEC CBPR または グローバルCBPR の認証です。情報セキュリティのマネジメントシステム認証や監査報告書は、これとは別のものです。自社が使うサービスがどちらの号で通るのかは、DPAの条文と、事業者が公表している認証の種類を見て判断してください。なお同ガイドライン4-1は、提供元がCBPRの認証を取得しており、提供先が提供元に代わって個人情報を取り扱う者である場合には、提供元が認証の取得要件を充たすことも第1号の「適切かつ合理的な方法」の一つと解される、とも述べています。
そして②のルートを選んだ場合、そこで終わりではありません。法第28条第3項は、第1項に規定する体制を整備している者に個人データを提供した場合について、「当該第三者による相当措置の継続的な実施を確保するために必要な措置を講ずるとともに、本人の求めに応じて当該必要な措置に関する情報を当該本人に提供しなければならない」と定めています。契約を結んで終わりではなく、その後の確認と、本人から求められたときの説明までが求められています。
その「必要な措置」の中身を定めているのが、施行規則第18条です。ここには提供の停止という重い義務が含まれています。
第十八条 法第二十八条第三項…の規定による外国にある第三者による相当措置の継続的な実施を確保するために必要な措置は、次に掲げる措置とする。
一 当該第三者による相当措置の実施状況並びに当該相当措置の実施に影響を及ぼすおそれのある当該外国の制度の有無及びその内容を、適切かつ合理的な方法により、定期的に確認すること。
二 当該第三者による相当措置の実施に支障が生じたときは、必要かつ適切な措置を講ずるとともに、当該相当措置の継続的な実施の確保が困難となったときは、個人データ…の当該第三者への提供を停止すること。
②のルートを選ぶということは、この2つを運用として引き受けるということです。第1号の「定期的に確認する」は、SaaSの棚卸しに「DPAの改定有無」と「その国の制度の変化」を確認する項目を足すことで回せます。第2号が求めているのはその第三者への個人データの提供を停止することで、サービスの解約と同義ではありません(個人データの投入だけを止める運用もありえます)。もっとも、業務がそのSaaS上で回っている場合、実務では利用そのものを見直す判断につながることが多いはずです(この見通しは編集部の判断です)。だからこそ、後述する解約時のデータ持ち出し条件を契約前に確認しておく意味があります。
あわせて同条第3項は、本人から求めがあったときに提供すべき事項を7つ列挙しています。体制の整備の方法、相当措置の概要、第1号の確認の頻度及び方法、当該外国の名称、相当措置の実施に影響を及ぼすおそれのある当該外国の制度の有無及びその概要、支障の有無及びその概要、支障に関して講ずる措置の概要です。ただし書きで、情報提供により自社の業務の適正な実施に著しい支障を及ぼすおそれがある場合は、その全部又は一部を提供しないことができるとされています(その場合は本人への通知が必要で、理由の説明は努力義務です)。
そして、見落としやすいのがここです。サーバを国内リージョンに置いても、この論点は消えません。Q12-4への回答は次のように述べています。
「当該サーバを運営する外国にある事業者が、当該サーバに保存された個人データを取り扱っている場合には、サーバが国内にある場合であっても、外国にある第三者への提供(法第28条第1項)に該当します。ただし、当該サーバを運営する外国にある事業者が、当該サーバに保存された個人データを日本国内で取り扱っており、日本国内で個人情報データベース等を事業の用に供していると認められる場合には、外国にある第三者への提供(法第28条第1項)に該当しません(ガイドライン(外国ある第三者への提供編)2-2参照)。」
ただし書きまで含めて読むことが重要です。国内リージョンを選んだだけでは足りず、その外国事業者が「日本国内で取り扱っており、日本国内で個人情報データベース等を事業の用に供していると認められる」必要があります。日本法人があるかどうか、日本国内でデータを扱う体制かどうかは、事業者ごとに違います。同回答は末尾で、事業者が保存された個人データを取り扱わないこととなっている場合は法第28条第1項に該当しないとも述べており(前章の型A)、結局のところ判定の起点は同じ「取り扱うのか」に戻ります。
取り扱わない場合でも、安全管理措置は自社に残る
「委託ではない=自社の義務がない」と読み違えやすいところです。個人情報保護委員会は、Q7-54への回答で明確に否定しています。
「クラウドサービスの利用が、法第27条の「提供」に該当しない場合、法第25条に基づく委託先の監督義務は課されませんが(Q7-53参照)、クラウドサービスを利用する事業者は、自ら果たすべき安全管理措置の一環として、適切な安全管理措置を講じる必要があります。」
むしろ、事業者が中身を触らない構成であるほど、アクセス権の設計・認証の強度・退職者の削除といった自社側の運用がそのままリスクの大きさを決めます。
あわせて押さえておきたいのが、漏えいが起きたときに誰が報告するのかです。取引先から必ず聞かれる論点でもあります。個人情報保護委員会はQ6-22への回答で、クラウドサービス提供事業者が個人データを取り扱わないこととなっている場合について、報告対象となる漏えい等が発生したときは「クラウドサービスを利用する事業者が報告義務を負います」としています。そのうえで、利用する事業者は自らが負う報告義務に基づく報告を提供事業者に代行させることができるとし、提供事業者側も法第26条第1項の報告義務は負わないものの、契約等に基づいて利用する事業者に対して通知する等、適切な対応を行うことが求められると述べています。つまり型Aでは、報告する主体は自社です。契約に「インシデント発生時に速やかに通知する」旨があるかは、導入前に確認しておく価値があります。
では何を点検すればよいのか。ガイドライン(通則編)の「10(別添)講ずべき安全管理措置の内容」は、次の7つの区分で措置を示しています。組織的・人的・物理的・技術的の「4分類」として紹介されることがありますが、原文には組織的・人的・物理的・技術的の4区分の前に2つ、後に1つ、合わせて3つの区分があります。特に「個人データの取扱いに係る規律の整備」は、原文で「整備しなければならない」と書かれた義務項目です。SaaSの文脈に置き換えると、確認する場所は次のようになります。
| 区分 | ガイドラインの記述(抜粋・一部要約) | SaaSではどこを見るか |
|---|---|---|
| 基本方針の策定 | 「個人データの適正な取扱いの確保について組織として取り組むために、基本方針を策定することが重要である」(この項は「重要である」と記載) | 公表しているプライバシーポリシーが実態と合っているか |
| 個人データの取扱いに係る規律の整備 | 「その取り扱う個人データの漏えい等の防止その他の個人データの安全管理のために、個人データの具体的な取扱いに係る規律を整備しなければならない」 | 取得・利用・保存・提供・削除の段階ごとに、どのSaaSで何を扱うかを定めた規程があるか |
| 組織的安全管理措置 | 組織体制の整備/個人データの取扱いに係る規律に従った運用/個人データの取扱状況を確認する手段の整備/漏えい等事案に対応する体制の整備/取扱状況の把握及び安全管理措置の見直し | 管理者は誰か。誰が権限を付与・剥奪するか。SaaS側の監査ログを誰がいつ見るか |
| 人的安全管理措置 | 「従業者に、個人データの適正な取扱いを周知徹底するとともに適切な教育を行わなければならない」 | 共有アカウントの禁止、外部共有リンクの扱い、退職時の手順を周知しているか |
| 物理的安全管理措置 | 個人データを取り扱う区域の管理/機器及び電子媒体等の盗難等の防止/電子媒体等を持ち運ぶ場合の漏えい等の防止/個人データの削除及び機器、電子媒体等の廃棄 | 私物端末からのアクセス可否、端末紛失時の遠隔でのサインアウト、退避データの廃棄手順 |
| 技術的安全管理措置 | アクセス制御/アクセス者の識別と認証/外部からの不正アクセス等の防止/情報システムの使用に伴う漏えい等の防止 | 権限の粒度、多要素認証、SSO、IPやデバイスの制限、外部共有の既定値 |
| 外的環境の把握 | 「外国において個人データを取り扱う場合、当該外国の個人情報の保護に関する制度等を把握した上で、個人データの安全管理のために必要かつ適切な措置を講じなければならない」 | 事業者の所在国、データの保存先リージョン、公表している内容(次章) |
区分名と左2列の記述は、個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(平成28年11月・令和8年6月一部改正)の「10(別添)講ずべき安全管理措置の内容」からの抜粋です(組織的・物理的・技術的の欄は各項目名を並べたものです。また引用部分では、原文の主語「個人情報取扱事業者は、」を省いています)。右列はSaaS運用に読み替えたjisalab編集部の翻案で、ガイドラインの記述ではありません。なお同別添の冒頭は、リスクに応じた内容とすべきであるため「必ずしも次に掲げる例示の内容の全てを講じなければならないわけではなく、また、適切な手法はこれらの例示の内容に限られない」としています。
この7つのうち、日本で運用が完結するSaaSなら最後の1つは問題になりません。海外SaaSでは、これが必ず効いてきます。次章がその話です。
海外SaaS共通の宿題:外的環境の把握と、所在国を本人が知り得る状態にすること
前章の表の最後にあるとおり、外的環境の把握は「講じなければならない」措置として書かれています。これを海外クラウドの場面に当てはめたのがQ&AのQ10-25です。ここに、見落としの多い論点が2つ入っています。
1つ目は、国内サーバでも同じ扱いになる場合があることです。回答は、外国にある第三者の提供するクラウドサービスを利用し、その事業者が個人データを取り扱わないこととなっている場合について、個人データの第三者への「提供」には該当しないとしたうえで、こう述べています。
「この場合、個人情報取扱事業者は、外国において個人データを取り扱うこととなるため、当該外国の個人情報の保護に関する制度等を把握した上で、安全管理措置を講じる必要があります。日本国内に所在するサーバに個人データが保存される場合においても同様です。」
前章の法第28条は「事業者が取り扱う場合」の話でしたが、こちらは取り扱わない型Aでも残る宿題です。国内リージョンの選択は技術的な措置として意味がありますが、それだけで外的環境の把握が不要になるとは書かれていません。なお、外国に設置されたサーバに保存する場合についても、Q12-3への回答が同じく法第23条の安全管理措置と法第32条第1項第4号・施行令第10条第1号により、講じた措置を本人の知り得る状態(本人の求めに応じて遅滞なく回答する場合を含む)に置く必要があることに言及しています。
2つ目は、所在国を「本人の知り得る状態」に置くことです。ここで押さえておきたいのが、根拠条文の括弧書きです。法第32条第1項は、次に掲げる事項について「本人の知り得る状態(本人の求めに応じて遅滞なく回答する場合を含む。)に置かなければならない」と定めています。ウェブサイトへの常時掲載だけが方法ではなく、問い合わせに遅滞なく回答できる体制も含まれるという構造です。Q10-25への回答は、「保有個人データの安全管理のために講じた措置」として、次の内容を本人の知り得る状態に置く必要があるとしています。
「クラウドサービス提供事業者が所在する外国の名称及び個人データが保存されるサーバが所在する外国の名称を明らかにし、当該外国の制度等を把握した上で講じた措置の内容を本人の知り得る状態に置く必要があります。他方、個人データが保存されるサーバが所在する国を特定できない場合には、サーバが所在する外国の名称に代えて、①サーバが所在する国を特定できない旨及びその理由、及び、②本人に参考となるべき情報を本人の知り得る状態に置く必要があります。②本人に参考となるべき情報としては、例えば、サーバが所在する外国の候補が具体的に定まっている場合における当該候補となる外国の名称等が考えられます。」
もうひとつ、根拠となる施行令の条文にも括弧書きがあります。公表しなくてよいものが定められているため、「安全管理措置の内容をどこまで書くか」を考えるときの手がかりになります。
第十条 法第三十二条第一項第四号の政令で定めるものは、次に掲げるものとする。
一 法第二十三条の規定により保有個人データの安全管理のために講じた措置(本人の知り得る状態(本人の求めに応じて遅滞なく回答する場合を含む。)に置くことにより当該保有個人データの安全管理に支障を及ぼすおそれがあるものを除く。)
安全管理に支障を及ぼすおそれがあるものは除かれます。何がこれに当たるかは、ガイドライン(通則編)3-8-1が4つの事例を挙げています。
【本人の知り得る状態に置くことにより支障を及ぼすおそれがあるものの事例】
事例1)個人データが記録された機器等の廃棄方法、盗難防止のための管理方法
事例2)個人データ管理区域の入退室管理方法
事例3)アクセス制御の範囲、アクセス者の認証手法等
事例4)不正アクセス防止措置の内容等
公にすることでかえって危険になる情報は書かなくてよい、という趣旨です。一方で外的環境の把握については、同ガイドラインが書くべき内容の事例を示しています。
(外的環境の把握)事例)個人データを保管しているA国における個人情報の保護に関する制度を把握した上で安全管理措置を実施
これがそのまま、プライバシーポリシーに書く一文のひな形になります。国名の書き方についても注があります。
「外国(本邦の域外にある国又は地域)の名称については、必ずしも正式名称を求めるものではないが、本人が合理的に認識できると考えられる形で情報提供を行う必要がある。また、本人の適切な理解と関与を促す観点から、保有個人データを取り扱っている外国の制度についても、本人の知り得る状態に置くといった対応が望ましい。」
正式名称でなくてよいので、「アメリカ合衆国」でも「米国」でも、本人が合理的に認識できる形であれば足ります。
やり方は1つではありません。ガイドライン(通則編)3-8-1は、次のように述べています。
「本人の知り得る状態については、本人の求めに応じて遅滞なく回答する場合を含むため、講じた措置の概要や一部をホームページに掲載し、残りを本人の求めに応じて遅滞なく回答を行うといった対応も可能であるが、例えば、「個人情報の保護に関する法律についてのガイドライン(通則編)」に沿って安全管理措置を実施しているといった内容の掲載や回答のみでは適切ではない。」
つまり選択肢は①常時掲載する ②求めに応じて回答する ③概要や一部を掲載し、残りは求めに応じて回答するの3つです。あわせて、後段のNG例を見落とさないでください。「当社はガイドラインに沿って安全管理措置を実施しています」とだけ書く形は、掲載でも回答でも適切ではないとされています。中小企業のプライバシーポリシーで最も多い書きぶりが名指しで否定されている箇所です。
そのうえで編集部としては、所在国については①常時掲載を勧めます。回答体制は「誰が、どの台帳を見て、何営業日で返すか」を決めておかないと機能せず、SaaSが増えるほど回答が難しくなるためです(これは編集部の運用上の判断です)。ただし掲載を選ぶ場合、同ガイドラインが「本人の知り得る状態」について「常にその時点での正確な内容を本人の知り得る状態に置かなければならない」としている点に注意してください。記載の更新は運用負荷ではなく、求められている状態の維持です。SaaSの導入は現場が決め、プライバシーポリシーは総務や法務が管理している——この分業がある組織では、両者がつながっていないために更新が止まりがちです。この記事の読者にとって、最も投資対効果が高い改善はここだと考えています(これも編集部の見立てです)。
- ① 契約条項(利用規約・DPA): 事業者側が保存データを取り扱う旨の定めがあるか。Data Processing Addendum(データ処理に関する追加条項)という名称で公開されていることが多い
- ② 相当措置に関する定め、または認定の表示: 型Bに当たる場合、DPAに法第4章第2節の規定の趣旨に沿った措置の実施が確保される条項があるか(施行規則第16条第1号)、あるいは事業者が個人情報の取扱いに係る国際的な枠組みに基づく認定を受けているか(同条第2号)
- ③ サブプロセッサ(再委託先)の一覧: 公開している事業者であれば、国名が併記されていることが多く、外的環境の把握の材料になります。公開していない場合は問い合わせて取得します
- ④ データの保存先リージョンの一覧と、選択可否: 選べる場合は選択の記録を残す。選べない場合は、その旨と理由を記録する
- ⑤ 事業者の所在国(法人の登記上の所在地): 利用規約の準拠法・管轄の条項に書かれていることが多い
①〜⑤が揃えば、プライバシーポリシーに書く内容はほぼ決まります。調べるのは導入のたびに1回ですが、DPAやサブプロセッサ一覧は事業者側の都合で改定されます。定期の棚卸しに加えて、事業者からの改定通知メールを担当者が受け取れる状態にしておいてください。棚卸しの回し方はSaaSの棚卸しでムダな出費を減らす手順で解説しており、費用の棚卸しと同じ台帳に所在国の列を足すのが最も続きます。導入候補を絞る段階なら、機能・料金面の比較はプロジェクト管理SaaS比較にまとめてありますので、候補を2〜3本に絞ってからこの5資料を集めると効率的です。
委託先の監督:3つの措置は、強度が違う
まず条文です。個人情報保護法第25条は次のとおりです。
「個人情報取扱事業者は、個人データの取扱いの全部又は一部を委託する場合は、その取扱いを委託された個人データの安全管理が図られるよう、委託を受けた者に対する必要かつ適切な監督を行わなければならない。」
ガイドライン(通則編)3-4-4は、これを受けて「法第23条に基づき自らが講ずべき安全管理措置と同等の措置が講じられるよう、監督を行うものとする」とし、そのうえで次の(1)から(3)までの措置を挙げています。ここで落としてはいけないのが、(1)〜(3)を導く前に置かれた条件節です。同3-4-4は、取扱いを委託する個人データの内容を踏まえ、漏えい等をした場合に本人が被る権利利益の侵害の大きさを考慮し、委託する事業の規模及び性質、個人データの取扱状況等に起因する「リスクに応じて、次の(1)から(3)までに掲げる必要かつ適切な措置を講じなければならない」としています。一律に同じ深さで確認せよ、とは書かれていません。
そのうえで、各措置の文末の違いを落とさずに読んでください。
| 措置 | ガイドラインの記述(要旨) | 文末表現 |
|---|---|---|
| (1) 適切な委託先の選定 | 委託先の安全管理措置が、少なくとも法第23条および本ガイドラインで委託元に求められるものと同等であることを確認するため、「10(別添)講ずべき安全管理措置の内容」に定める各項目が、委託する業務内容に沿って確実に実施されることについて確認する | あらかじめ確認しなければならない |
| (2) 委託契約の締結 | 委託契約に、双方が同意した安全管理措置の内容とともに、委託先における取扱状況を委託元が合理的に把握することを盛り込む | 盛り込むことが望ましい |
| (3) 委託先における個人データ取扱状況の把握 | 定期的に監査を行う等により、委託契約で盛り込んだ内容の実施の程度を調査したうえで、委託の内容等の見直しの検討を含め評価する | 適切に評価することが望ましい |
「ガイドラインの記述(要旨)」列は原文の要約です。原文は個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-4-4をご確認ください。同3-4-4は(1)から(3)までを「リスクに応じて…必要かつ適切な措置を講じなければならない」と総括したうえで、各措置の記述では上表の文末表現を用いています。文末表現の解釈については、必要に応じて専門家にご確認ください。
実務への落とし方はこうなります。時間が限られているなら、(1)の事前確認に配分してください。(2)(3)は契約と運用の設計で、後からでも直せます。一方、(1)は導入前にしか行えません。契約してデータを載せた後で「確認していませんでした」は取り返しがつかないためです。
もう1点、海外SaaSで見落とされがちなのが再委託(サブプロセッサ)です。ガイドラインは、委託先が再委託を行おうとする場合について、再委託先・業務内容・取扱方法等について事前報告を受け又は承認を行うこと、定期的な監査の実施等により十分に確認することが望ましいとしたうえで、次の注記を置いています。
「委託元が委託先について「必要かつ適切な監督」を行っていない場合で、委託先が再委託をした際に、再委託先が不適切な取扱いを行ったときは、元の委託元による法違反と判断され得るので、再委託をする場合は注意を要する。」
連鎖の末端で起きたことが、自社の問題として戻ってくる可能性があるという記述です。海外SaaSは基盤や周辺機能を他社に依存している構成が一般的で、サブプロセッサ一覧が長くなることがあります。だからこそ、前章の資料③を集める意味があります。
なお同ガイドラインは、監督を行っていない事例を4つ挙げています。いずれも「その結果、委託先が個人データを漏えいした場合」「当該再委託先が個人データを漏えいした場合」という形で、漏えいの発生までを含めた事例として書かれています。挙げられているのは、契約締結時およびそれ以後も安全管理措置の状況を適宜把握しなかった場合、必要な安全管理措置の内容を委託先に指示しなかった場合、再委託の条件に関する指示を行わず取扱状況の確認も怠った場合、契約に再委託の実施状況を把握する旨が盛り込まれているのに報告を求めるなどの必要な措置を行わなかった場合の4つです。いずれも、何かを積極的にやったのではなく「確認しなかった」ことが起点になっている点は、実務として押さえておく価値があります。
中小企業はどこまでやればよいか
「どこまでやればよいか」に直接答えているのが、「10(別添)講ずべき安全管理措置の内容」の冒頭です。安全管理措置の具体的な手法は、漏えい等をした場合に本人が被る権利利益の侵害の大きさを考慮し、事業の規模及び性質、個人データの取扱状況等に起因するリスクに応じて必要かつ適切な内容とすべきものであるため、「必ずしも次に掲げる例示の内容の全てを講じなければならないわけではなく、また、適切な手法はこれらの例示の内容に限られない」と書かれています。扱う個人データが少なく、機微性も低いなら、確認は軽くてよい——これはガイドライン自身が示している考え方です。
そのうえで、同別添は中小規模事業者について「その他の個人情報取扱事業者と同様に、法第23条に定める安全管理措置を講じなければならないが、取り扱う個人データの数量及び個人データを取り扱う従業者数が一定程度にとどまること等を踏まえ、円滑にその義務を履行し得るような手法の例を示すこととする」と述べています。義務は同じで、示される手法の例が違う、という構造です。
その「中小規模事業者」の定義は、ただし書きまで含めて次のとおりです。ここを省略して覚えると、自社が対象だと誤解しかねません。
「「中小規模事業者」とは、従業員(※3)の数が100人以下の個人情報取扱事業者をいう。ただし、次に掲げる者を除く。
・その事業の用に供する個人情報データベース等を構成する個人情報によって識別される特定の個人の数の合計が過去6月以内のいずれかの日において5,000を超える者
・委託を受けて個人データを取り扱う者」
引用中の(※3)は、次のとおり定義しています。ここにもただし書きがあり、しかもそれが短期雇用者の扱いを決めています。
「中小企業基本法(昭和38年法律第154号)における従業員をいい、労働基準法(昭和22年法律第49号)第20条の適用を受ける労働者に相当する者をいう。ただし、同法第21条の規定により同法第20条の適用が除外されている者は除く。」
つまり労働基準法第21条により第20条の適用が除外されている者は、この「従業員」の数に含めません。日雇いや短期の契約で来ている方をどう数えるかは、ここで決まります。
実務上、引っかかりやすいのは1つ目の除外です。従業員20人の会社でも、顧客名簿が5,000件を超えていれば中小規模事業者には当たりません。ECや会員制サービスを運営していれば、5,000件に届くことは十分ありえます。従業員数だけで判断しないでください。2つ目の除外は「委託を受けて個人データを取り扱う者」で、業種ではなく委託された個人データを実際に取り扱っているかどうかで決まります。受託業務で顧客データを預かる会社は、規模にかかわらず「中小規模事業者」には当たりません(義務が免除されるという意味ではなく、示される手法の例が中小規模事業者向けのものにならない、ということです)。
確認作業の実務的な物差しとして使いやすいのが、IPA(独立行政法人情報処理推進機構)の「中小企業のためのクラウドサービス安全利用の手引き」です(「中小企業の情報セキュリティ対策ガイドライン」第4.0版の付録7、2026年6月・Version 2.3)。同手引きの「クラウドサービス安全利用チェックシート」は、「Ⅰ.選択するときのポイント」(No.1〜6)、「Ⅱ.運用するときのポイント」(No.7〜10)、「Ⅲ.セキュリティ管理のポイント」(No.11〜15)の3区分・全15項目で構成されています。海外SaaSで特に効くのは次の項目です。
- No.3 取扱う情報の重要度を確認する(Ⅰ.選択するときのポイント): 「クラウドサービスで取扱う情報が漏えい、改ざん、消失したり、サービスが停止した場合の影響を確認しましたか?」——影響の大きさで確認の深さを変える、という発想で、前述の「リスクに応じて」と同じ考え方です
- No.13 利用終了時のデータを確保する(Ⅲ.セキュリティ管理のポイント): 「サービスの利用が終了したときの、データの取扱い条件について確認しましたか?」——解約時の持ち出しは契約前に確認する項目です
- No.14 適用法令や契約条件を確認する(Ⅲ.セキュリティ管理のポイント): 「個人情報保護などを想定し、一般的契約条件の各項目について確認しましたか?」
- No.15 データ保存先の地理的所在地を確認する(Ⅲ.セキュリティ管理のポイント): 「データがどの国や地域に設置されたサーバーに保存されているか確認しましたか?」——同手引きは注記で「クラウドサービスのサーバーは日本国外に設置されている場合もありますが、扱うデータによってサーバーの設置国・地域の法規制が適用されることがあります」と述べています
解約時のデータ持ち出し(No.13)は、確認を怠ると乗り換え時にまとめて跳ね返ってきます。具体的な確認手順はSaaSを解約・乗り換える前にデータを取り出す手順で整理しています。
最後に、第三者認証の扱いです。セキュリティ関連の第三者認証や監査報告書を公開している事業者であれば、確認の材料としては有力です。ただし、ガイドライン3-4-4(1)が求めているのは「10(別添)講ずべき安全管理措置の内容」に定める各項目が「委託する業務内容に沿って、確実に実施されること」をあらかじめ確認することです。認証の有無だけで確認が完了すると書かれているわけではありません(この読み方はjisalab編集部の判断です)。実務としては、認証で全体の水準を見たうえで、自社が渡すデータの種類に関わる項目——アクセス制御の粒度、ログの保存、削除の手順——を個別に確認する、という二段構えが妥当です。なお、これは委託先の監督の話で、法第28条の基準適合体制(施行規則第16条)とは別の論点です。同条第2号は「個人情報の取扱いに係る国際的な枠組みに基づく認定」を明文で基準に挙げていますが、これは情報セキュリティのマネジメントシステム認証や監査報告書一般とは別のものです。導入プロセス全体の組み立て方はSaaS選定・導入の進め方にまとめています。
何が起こりうるか:監督と罰則の全体像
リスクの大きさを正しく見積もるために、制度の流れを確認します。個人情報保護委員会はQ11-1への回答で、個人情報保護法の義務規定に違反し不適切な取扱いを行っている場合には、必要に応じて報告徴収・立入検査を実施し(法第146条)、指導・助言を行い(法第147条)、また、勧告・命令を行う(法第148条)ことができるとしています。
| 場面 | 内容 | 根拠 |
|---|---|---|
| 調査 | 報告徴収・立入検査 | 法第146条 |
| 是正 | 指導・助言/勧告・命令 | 法第147条/法第148条 |
| 報告徴収・立入検査に応じない、虚偽の報告をした等 | 刑事罰(50万円以下の罰金) | 法第182条 |
| 命令に違反した | その旨を公表することができる(法第148条第4項)。加えて刑事罰(1年以下の拘禁刑又は100万円以下の罰金) | 法第178条 |
| 個人情報取扱事業者若しくはその従業者又はこれらであった者が、その業務に関して取り扱った個人情報データベース等を、自己若しくは第三者の不正な利益を図る目的で提供し、又は盗用した | 刑事罰(1年以下の拘禁刑又は50万円以下の罰金) | 法第179条 |
| 従業者等が法人の業務に関して上記の違反行為を行った | 両罰規定。法第178条・第179条の違反行為では法人に1億円以下の罰金刑、法第182条の違反行為では法人に50万円以下の罰金刑が科される可能性。従業者等が人の業務に関して行った場合は、当該人に対して各条文に規定する罰金刑 | 法第184条 |
出典: 個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」Q11-1への回答(2026年9月5日にPDF原文で確認)。同回答はいずれも「科される可能性があります」という表現を用いています。個別の事案でどの措置が採られるかは事案ごとに判断されるため、本表は制度の全体像を示すものです。
もっとも、中小企業が実務で先に直面するのは罰則ではなく、取引先からの照会であることが多いはずです。委託を受けている側であれば、委託元から「どのSaaSに保存しているか」「サーバの所在国はどこか」を問われる場面があります。前章までの5つの資料を揃えてあれば、この照会には即答できます。逆に揃えていないと、回答のために時間がかかり、案件の進行が止まります。この記事の手順は、法令対応であると同時に営業上の準備でもある——これは編集部の見立てです。
日本の読者にとっての意味
海外SaaSの紹介記事は、機能と料金の説明が中心になりがちです。しかし日本で使う以上、海外の事業者側が用意してくれない、日本固有の作業が残ります。
第一に、「委託だから第三者提供ではない」という国内向けの整理を、そのまま海外に持ち込めないことです。個人情報保護法第28条第1項は、外国にある第三者への提供について本人の同意を原則としたうえで、「この場合においては、同条の規定は、適用しない」——つまり第27条を適用しない——と定めています。個人情報保護委員会も、外国にある第三者に個人データの取扱いを委託する場合も同様だと明記しています。契約条項で事業者が保存データを取り扱わない旨を定める構成をとっているサービスであれば、この論点には入りません。入るか入らないかは製品の種類ではなく契約条項で決まるので、どの型に当たるかを確かめる工程を飛ばせません。
第二に、所在国を本人が知り得る状態にするという、日本の実務に固有の作業です。個人情報保護委員会は、事業者が所在する外国の名称とサーバが所在する外国の名称を明らかにし、当該外国の制度等を把握したうえで講じた措置の内容を本人の知り得る状態に置く必要があるとしています(法第32条第1項第4号・施行令第10条第1号)。これは海外のベンダーが用意してくれるものではなく、利用する日本の企業側の作業です。法は「本人の求めに応じて遅滞なく回答する場合」も含めているため、常時掲載と回答体制のどちらでも成り立ちます。編集部としては常時掲載を勧めますが、これは運用上の判断です。掲載を選ぶならSaaSを増やすたびに記載が古くなるため、棚卸しの台帳に「事業者の所在国」「サーバの所在国」の2列を足しておくと運用が続きます。
第三に、国内リージョンは万能ではないという点です。事業者が個人データを取り扱う型では、サーバが国内にあっても外国にある第三者への提供に該当しうる(Q12-4。ただし同回答には、日本国内で取り扱い、日本国内で個人情報データベース等を事業の用に供していると認められる場合は該当しないというただし書きがあります)。取り扱わない型でも、外的環境の把握は必要とされています(Q10-25)。国内リージョンの有無だけでSaaSを選別している場合は、判断基準を見直す価値があります。
なお、本記事は一般的な業務手順の解説であり、法令やガイドラインの解釈を確定させるものではありません。特定のサービスがどの型に当たるか、自社の記載や体制が十分かといった個別の適法性の判断は、自社の規程および弁護士等の専門家にご確認ください。引用した資料は改正・更新されるため、実施前に必ず最新版をご確認ください。
次に取るべき行動
- □ 個人データを保存しているSaaSを一覧にする(部署が個別契約しているものを含める)
- □ 各SaaSについて、事業者が保存データを取り扱う旨の定めが契約条項にあるかを確認する(型A/型Bの判定)
- □ 型Bの場合、契約相手が「外国にある第三者」に当たるかを確認する(日本法人と契約していても、国内に拠点があることだけでは決まらない。日本国内で個人情報データベース等を事業の用に供していると認められるかで判断される)
- □ 型Bかつ相手が外国にある第三者の場合は、法第28条の3つのルート(相当水準国/基準適合体制/法第27条第1項各号)のどれで通すかを決める。いずれにも当たらないなら本人の同意と事前の情報提供が必要になるため、専門家に相談する
- □ 基準適合体制のルートを選ぶ場合は、施行規則第16条の第1号(DPA等の契約による確保)と第2号(APEC CBPR / グローバルCBPR の認証)のどちらで通すかを決める
- □ 同ルートを選んだら、施行規則第18条の運用を設計する(相当措置の実施状況と当該外国の制度を定期的に確認する/支障が生じたときの措置と、継続的な実施の確保が困難になったときの提供停止/本人の求めに応じた7項目の情報提供)
- □ 漏えい等が起きたときの報告主体を確認する(事業者が個人データを取り扱わない型では、報告義務を負うのは自社。契約にインシデント通知の定めがあるかを見る)
- □ 型Bは、導入前に「別添の各項目が、委託する業務内容に沿って確実に実施されること」の事前確認を行う(リスクに応じて深さを変えてよい)
- □ サブプロセッサ(再委託先)の一覧を入手し、国名を控える
- □ データの保存先リージョンが選べるかを確認し、選択の記録を残す
- □ 事業者の所在国とサーバの所在国を、自社のプライバシーポリシーの記載と突き合わせる
- □ サーバの所在国が特定できないSaaSは、その旨と理由、参考となる情報を記載できる形に整理する
- □ 自社が「中小規模事業者」に当たるかを、従業員数だけでなく取り扱う個人の数(過去6月以内のいずれかの日に5,000超か)と、委託を受けて個人データを取り扱っているかで判定する
- □ 解約時のデータ持ち出し条件を、契約前に確認して記録する
- □ 上記を1枚の台帳にまとめ、定期の棚卸し対象に加える。あわせてDPA・サブプロセッサ一覧の改定通知を受け取れる状態にする
よくある質問(FAQ)
海外SaaSを使うこと自体に、本人の同意は必要ですか?
型によって変わります。個人情報保護委員会のQ&A(Q7-53)は、クラウドサービスの利用が第三者提供や委託に該当するかは、保存する電子データに個人データが含まれるかではなく、サービスを提供する事業者において個人データを取り扱うこととなっているのかどうかが判断の基準になるとしています。取り扱わないこととなっている場合は、提供したことにならないため本人の同意は不要という整理です。一方、取り扱うこととなっている場合で相手が外国にある第三者なら、法第28条第1項により、①相当水準国にある ②基準適合体制を整備している ③法第27条第1項各号に該当する のいずれかを除き、あらかじめ本人の同意が必要とされています。同委員会は、委託する場合も同様だと明記しています。判断に迷う場合は専門家にご確認ください。
東京リージョンを選べば、海外SaaSでも国内と同じ扱いになりますか?
なりません。事業者が個人データを取り扱う型では、Q12-4への回答が「サーバが国内にある場合であっても、外国にある第三者への提供(法第28条第1項)に該当します」としています。ただし同回答には、その外国事業者が当該個人データを日本国内で取り扱っており、日本国内で個人情報データベース等を事業の用に供していると認められる場合は該当しない、というただし書きがあります。また、事業者が取り扱わない型でも、Q10-25への回答は外的環境の把握について「日本国内に所在するサーバに個人データが保存される場合においても同様です」と述べています。リージョン選択は技術的には有効な措置ですが、判断材料の1つと位置づけるのが妥当です。
ISO/IEC 27001 や SOC 2 の報告書があれば、確認は済みますか?
有力な材料ですが、それだけで終わるとは書かれていません。ガイドライン(通則編)3-4-4(1)は、委託先の選定に当たって、「10(別添)講ずべき安全管理措置の内容」に定める各項目が「委託する業務内容に沿って、確実に実施されること」をあらかじめ確認しなければならないとしています。「業務内容に沿って」という条件が付いている点が要点です。認証は事業者全体の管理体制を示すもので、自社が渡す特定のデータに対する扱いを保証するものではありません。実務としては、認証で全体水準を確認したうえで、アクセス権の粒度・ログの保存期間・削除の手順といった、自社のデータに直接関わる項目を個別に確認する形が現実的です。なお、法第28条の②のルート(基準適合体制)は別の話です。施行規則第16条は第1号(契約等により法第4章第2節の趣旨に沿った措置の実施が確保されていること)と第2号(個人情報の取扱いに係る国際的な枠組みに基づく認定を受けていること)のいずれかを基準としており、認定が根拠になる場合があります。ただしそれは同号がいう枠組みの認定であって、情報セキュリティのマネジメントシステム認証や監査報告書一般とは別のものです。
従業員が個人的に契約したSaaSに顧客リストが入っていました。どうすべきですか?
まず、そのサービスが現在どのような設定で使われているか(共有範囲、アクセスできる人、外部共有リンクの有無)を確認してください。次に、会社として使うかやめるかを決めます。使う場合は法人契約に切り替え、この記事の確認手順を通します。やめる場合は、データの削除と、削除した記録を残します。担当者を責める運用にすると、次からは報告されなくなり、把握できないサービスが増えます。把握する仕組みとしては、入退社の手続きにSaaSの棚卸しを組み込むのが確実です。手順は入退社でSaaSアカウントを取りこぼさない手順にまとめています。
あわせて読みたい
確認を済ませたあと、実データで無料お試しを回して導入を判断するなら → SaaSの無料お試しで結論を出す手順
台帳の作り方と棚卸しの回し方なら → SaaSの棚卸しでムダな出費を減らす手順
出典・参考
- 個人情報の保護に関する法律(平成15年法律第57号)第23条(安全管理措置)、第25条(委託先の監督)、第27条第5項第1号、第26条第1項(漏えい等の報告)、第28条(外国にある第三者への提供の制限)第1項〜第3項、第32条第1項(柱書の括弧書きを含む)第4号、第146条・第147条・第148条・第178条・第179条・第182条・第184条|e-Gov法令検索(2026年9月5日に条文を取得し逐語で確認)
- 個人情報の保護に関する法律施行令(平成15年政令第507号)第10条第1号(括弧書きを含む)|e-Gov法令検索(2026年9月5日に条文を取得し逐語で確認)
- 個人情報の保護に関する法律施行規則(平成28年個人情報保護委員会規則第3号)第15条、第16条第1号・第2号、第17条第2項〜第4項、第18条第1項第1号・第2号および第3項(ただし書きを含む)・第4項・第5項|e-Gov法令検索(2026年9月5日に条文を取得し逐語で確認)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(外国にある第三者への提供編)」(平成28年11月、令和7年12月一部改正)より、2-2「外国にある第三者」(法人格による判断、現地の事業所・支店、日本国内で個人情報データベース等を事業の用に供している外国法人の扱いと事例)、3(相当水準国はEU及び英国)、4-1(提供元がCBPRの認証を取得している場合)、4-3(規則第16条第2号の「国際的な枠組みに基づく認定」=APEC CBPRシステム又はグローバルCBPRシステムの認証)|個人情報保護委員会(2026年9月5日にPDF原文を取得し逐語で確認)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(平成28年11月、令和8年6月一部改正)より、3-4-4 委託先の監督(法第25条関係)の本文・リスクに応じた措置の記述・(1)(2)(3)・再委託の記述および※4・監督を行っていない事例1〜4、3-8-1 保有個人データに関する事項の公表等(本人の知り得る状態の3つの対応、ガイドラインに沿って実施しているとだけ書く形は適切でない旨、安全管理のために講じた措置として置く内容の事例(外的環境の把握)、支障を及ぼすおそれがあるものの事例1〜4、※1、※8)、ならびに「10(別添)講ずべき安全管理措置の内容」(冒頭および※2の中小規模事業者の定義と※3、基本方針の策定、個人データの取扱いに係る規律の整備、組織的・人的・物理的・技術的安全管理措置、外的環境の把握)|個人情報保護委員会(2026年9月5日にPDF原文を取得し逐語で確認)
- 個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」(平成29年2月16日、令和7年7月1日更新)より、Q6-22・A6-22、Q7-53・A7-53、Q7-54・A7-54、Q7-55・A7-55、Q10-25・A10-25、Q11-1・A11-1、Q12-1・A12-1、Q12-2・A12-2、Q12-3・A12-3、Q12-4・A12-4、Q12-5・A12-5|個人情報保護委員会(2026年9月5日にPDF原文を取得し逐語で確認)
- 独立行政法人情報処理推進機構(IPA)「中小企業のためのクラウドサービス安全利用の手引き」(「中小企業の情報セキュリティ対策ガイドライン」第4.0版 付録7、2026年6月・Version 2.3)より、クラウドサービス安全利用チェックシート(3区分・全15項目)のうち Ⅰ.選択するときのポイント No.3、Ⅲ.セキュリティ管理のポイント No.13/No.14/No.15および No.15の注記|IPA(2026年9月5日にPDF原文を取得し逐語で確認)
- 本記事は一般的な業務手順の解説であり、法令・ガイドラインの解釈を確定させるものではありません。個別の適法性の判断は、自社の規程および弁護士等の専門家にご確認ください。相当水準国の指定や各サービスの契約条件は変更されるため、実施前に必ず最新の告示・公式資料でご確認ください。
本記事に登場する製品名・ロゴは各社の商標または登録商標です。掲載の図解はjisalab編集部が作成したものです。表中のA/B/Cの型区分、SaaS運用への読み替え、確認の優先順位はjisalab編集部の整理であり、引用した公的資料に同じ区分があるわけではありません。