- 生成AIの社内ルールは「禁止事項の一覧」ではなく「使ってよい範囲の定義」で作るのが実務的です。一律の全面禁止は、私物端末で使われるシャドーAI(会社が把握していないAI利用)を招きやすい——というのが編集部の見立てです。
- 日本の下敷きは罰則付きの規制ではありません。法定の指針(2025年12月)と、総務省・経済産業省のAI事業者ガイドライン(第1.2版・2026年3月31日)があり、後者の第5部「AI利用者に関する事項」の7項目が、社内ルールの骨格にそのまま使えます。
- 実務の要は「入力してよい情報の3区分」×「承認するツールとプランのリスト」の2枚です。本記事で確認した4社は法人向けなら既定で学習に使わない一方、個人向けは扱いが異なります(Googleは消費者向けについて「レビューされたチャットは最大 3 年間保持されます」と記載)。
「社員が勝手にChatGPTを使っている」「情シスから止められて、現場は個人のスマホで使っている」——生成AIが業務に入り込んだ結果、こうした状態を抱える会社は珍しくありません。この記事は、生成AIの社内利用ルール(ガイドライン)をゼロから4ステップで作る手順を、そのまま貼れる10項目のひな形と、承認リスト・例外記録簿のテンプレートつきで解説します。対象は、ルール作りを任された情シス・総務・法務の担当者です。
本記事は業務効率化とガバナンス設計の一般的な情報提供であり、法的助言ではありません。個別の適法性の判断(自社の契約・取扱データが法令に適合するか)は、弁護士等の専門家にご確認ください。
最終更新: 2026年8月30日/各サービスのデータ取扱いは2026年8月30日に各社公式ページで確認した内容です。プラン名・仕様・保持期間は変更されるため、規程に落とす前に必ず最新の公式ページをご確認ください。
参照すべき国の文書は3つ(法定と非法定を分けて読む)
「法律で決まっていないなら、まだ作らなくてよいのでは」と考えるのは、逆です。日本の枠組みは細かい行為義務を国が定めない代わりに、各社が自分で決めることを前提にしているからです。AI事業者ガイドライン(第1.2版)自身が、その理由をこう説明しています——細かな行為義務を規定するルールベースの規制はイノベーションを阻害しうるため、「関係者による自主的な取組を促し、非拘束的なソフトローによって目的達成に導くゴールベースの考え方で、ガイドラインを作成することとした」。
2026年8月時点で、AIそのものを扱う文書として参照すべきは次の3つです(このほか、後述する個人情報保護委員会の注意喚起と個人情報保護法が、実務では常に効きます)。3つの関係(何が法定で、何がそうでないか)を取り違えないでください。社内で説明するときに必ず聞かれる点です。
| 文書 | 主体・時期 | 法的な位置づけ | 社内ルールへの使い方 |
|---|---|---|---|
| 人工知能関連技術の研究開発及び活用の推進に関する法律(AI推進法/令和7年法律第53号) | 2025年6月公布・9月全面施行 | 法律。ただし事業者に罰則付きの行為義務を課す規制法ではなく、推進のための枠組み法 | 「国が自主的取組を促す枠組みを作った」という前提の確認 |
| 人工知能関連技術の研究開発及び活用の適正性確保に関する指針(以下「適正性確保指針」) | 人工知能戦略本部決定/2025年12月19日 | 上記法律の第13条に基づく法定の指針。ただし非拘束 | ルールの基本方針(リスクベース、PDCA)の根拠づけ |
| AI事業者ガイドライン(第1.2版) | 総務省・経済産業省/2026年3月31日 | 法定文書ではない。両省が策定した非拘束的なソフトロー | 第5部「AI利用者に関する事項」の7項目を社内ルールの骨格に |
出典: AI事業者ガイドライン(第1.2版)本文(総務省・経済産業省、2026年3月31日)/適正性確保指針(人工知能戦略本部決定、2025年12月19日)。いずれも2026年8月30日に原本PDFで確認。
実務で効くのは、適正性確保指針が「1(3) 適正性確保のための基本方針」として掲げる4点です——①リスクベースでのアプローチ ②ステークホルダーの積極的な関与 ③一気通貫でのAIガバナンスの構築 ④アジャイルな対応。とくに④は、指針が「変動し得るリスクに対してPDCA(計画・実行・評価・改善)サイクルを回しながら、柔軟・迅速(以下「アジャイル」という。)に対応し、AIガバナンスの成熟度を高めていく」と明記しています。一度作って終わりのルールは、国の指針の側から見ても不十分ということです。
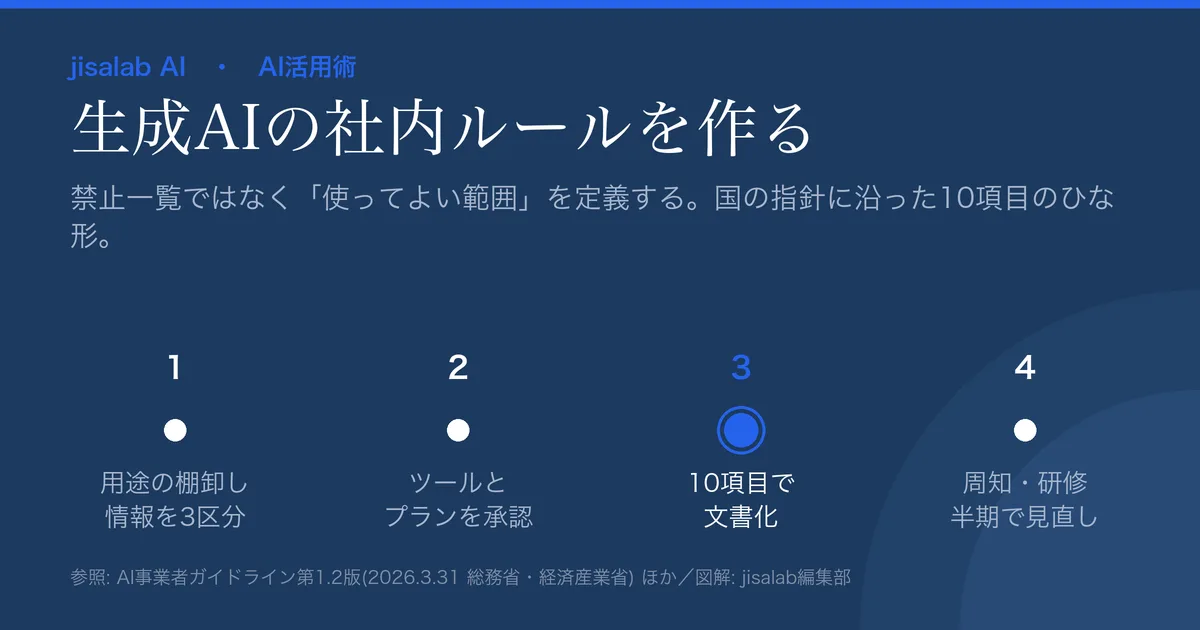
ステップ① 用途を棚卸しし、情報を3つに区分する
やること1: 用途の棚卸し。部署ごとに「今、生成AIを何に使っているか/使いたいか」を1人3つまで挙げてもらいます。ヒアリングではなく匿名アンケートにするのがコツです。すでに黙って使っている人が正直に書けるからです。実態が見えないままルールを書くと、現場と乖離します。
やること2: 情報の3区分。ルールで最も事故が起きるのは「機密情報を入力しないこと」という一文だけで終わっているケースです。何が機密かの判断が現場に丸投げされ、人によってバラバラになります。次のように具体名で3段階に落としてください。
| 区分 | 例(自社の実物名に置き換える) | 扱い |
|---|---|---|
| 区分A: 入力可 | 公開済みの自社サイト文面、一般的な業界知識、社外に出しても困らない企画のたたき台、自分で書いた文章の推敲 | 承認ツールなら自由に入力可 |
| 区分B: 条件付き | 社内資料、未公開の企画書、取引先が特定されない形に加工した事例、社内向けの手順書・議事メモ | 承認済みの法人プランに限る。社外秘の識別子(取引先名・金額)を伏せて入力。伏せると業務が成り立たない場合は{部門長}の承認で原文可。ただし区分Cに該当する情報は、この例外では入力できない |
| 区分C: 入力禁止 | 個人データ(顧客名簿・従業員情報・履歴書・氏名を伏せても他の情報と照合すれば個人が分かる問い合わせ文)、要配慮個人情報、未公開の財務情報、NDA対象として受領した他社情報、認証・課金・暗号処理を含むソースコード、パスワード・APIキー・アクセストークン | 原則入力禁止。例外は{個人情報保護管理者}等の責任者による個別承認+別紙2への記録 |
上表は抽象度の見本であり、そのまま貼ってはいけません。「社内資料」「未公開の企画書」のままでは現場は判断できないため、自社のシステム名・資料名に置き換えてください。自社の情報管理規程・NDAの定義に合わせることが前提です。既存の情報セキュリティ規程に秘密区分があるなら、新しい区分を作らずそこに接続するのが最短です。社内リポジトリのコード全般の扱いは、開発部門の実情差が大きいため、別紙3として開発部門と個別に定めることを推奨します(認証・課金・暗号処理を含むファイルは、その別紙でも区分C扱いを維持してください)。
区分Bの例外を作るときの注意: 「伏せると業務が成り立たない」ケースは実際にあります。ただし、そこで原文投入が許されるのは区分Bの情報だけです。伏字を外した結果それが個人データやNDA対象情報になるなら、それは区分Cであり、部門長ではなく責任者の承認と記録が要ります。承認階層が区分Bと区分Cで違うことを、文書の中で必ず明示してください。ここを曖昧にすると、区分Bの例外が区分Cの抜け道になります。
区分Cの「個人データ」は、日本では生成AI固有の問題ではなく個人情報保護法の問題として先に整理されています。個人情報保護委員会は2023年6月2日の注意喚起で、個人情報取扱事業者について「あらかじめ本人の同意を得ることなく生成AIサービスに個人データを含むプロンプトを入力し、当該個人データが当該プロンプトに対する応答結果の出力以外の目的で取り扱われる場合、当該個人情報取扱事業者は個人情報保護法の規定に違反することとなる可能性がある」と述べ、そのため「当該生成AIサービスを提供する事業者が、当該個人データを機械学習に利用しないこと等を十分に確認すること」を求めています。
法務担当者が必ず確認すべき論点が2つあります。いずれも本記事では結論を出しません。手掛かりだけ示します。
- 「委託」か「外国にある第三者への提供」か: 主要な生成AIサービスの提供者は外国の事業者です。個人データを入力する行為が個人情報保護法上の委託(法27条5項)に当たるのか、外国にある第三者への提供(法28条)に当たるのかは、契約形態や処理の実態によって評価が分かれうる論点で、後者に当たる場合は原則として本人の同意等が必要になります。個人データを入力する運用を検討するなら、弁護士および個人情報保護委員会の公表資料で必ず確認してください。
- 営業秘密の「秘密管理性」: 不正競争防止法上の営業秘密として保護されるには秘密管理性が要件になります。会社が承認していない外部サービスに社員が自由に投入できる状態が、この要件の評価にどう影響するかは論点になりえます。ここも専門家の確認事項として挙げておきます。
さらに、個人情報保護法自体が改正の途中にあります。個人情報保護委員会によれば、「個人情報の保護に関する法律等の一部を改正する法律」は2026年7月10日に成立し、2026年7月17日に公布されました。同委員会は「円滑な施行に向け、引き続き、政令、規則、ガイドライン等の検討を行ってまいります」としており、本記事の執筆時点(2026年8月30日)では施行日や下位規範が固まっていません。条番号入りの記録簿や規程を作る前に、改正法の概要・新旧対照表・施行に向けた検討状況を個人情報保護委員会の公式ページで必ず確認してください。本記事は改正内容の解説を行いません。
逆にいえば、区分Cで個人データを原則禁止としておけば、上記2つの論点(委託か外国第三者提供か/営業秘密の秘密管理性)に踏み込まずに運用を始められます。多くの企業にとって、これが現実的な出発点です。
ステップ② 使ってよいツールとプランを決める
まず種類で考えます。製品名から入らず、用途カテゴリ→そのカテゴリで承認するプラン→具体的な製品の順に決めると、後からツールを入れ替えても規程を書き直さずに済みます。
- 汎用対話AI(文章作成・要約・翻訳・壁打ち): 全社員が対象。ここを法人プランで手当てするのが最優先。
- 会議の文字起こし・議事録AI: 発言内容と発言者が結びついた記録を扱うため、録音の告知と保存期間の設計が別途必要(項目4で定めます)。
- コーディング支援AI: 社内リポジトリの扱いは実情差が大きく、区分表ではなく別紙3で開発部門と個別に定めるのが現実的です。
- 既存SaaSに後付けされたAI機能: Microsoft 365やチャット、デザインツール、CRMなどに追加されたAI機能。「生成AIツール」だけを承認制にすると、ここが素通りします。ルールの適用対象を「独立した生成AIサービス、および既存サービスに含まれる生成AI機能」と定義してください。
- 業務自動化・AIエージェント: 人が都度確認しない自動実行になるため、出力検証と権限設計が別問題として要る(項目6で定めます)。
そのうえで、日本企業で候補になりやすい4社の公式ページで「入力が学習に使われるか」を確認した結果が次です。なお会議の文字起こし・議事録AIや国産サービスは本記事では検証していないため、同じ観点で各自ご確認ください。いずれも2026年8月30日に各社公式ページで確認しています。
| サービス | 法人向け(既定) | 個人向け(既定) | 保持・削除で押さえる点 |
|---|---|---|---|
| OpenAI(ChatGPT/API) | ChatGPT Business・Enterprise・Edu 等および API のビジネスデータは、既定でモデルの学習に使用しない(明示的にオプトインした場合を除く) | 個人利用のChatGPT等のデータはモデル学習に使われうる(設定で変更) | APIの入出力は「サービスの提供と不正利用の検知のために」最大30日保持後に削除。対象エンドポイントはゼロデータ保持(ZDR)の申請が可能。Business/Enterpriseは保持期間を管理者が設定でき、削除した会話は30日以内に削除 |
| Anthropic(Claude) | 商用製品(Claude for Work、Anthropic API 等)の入出力は既定で学習に使用しない。ただし高評価/低評価のフィードバック送信や明示的な同意は例外 | 設定画面(Settings > Privacy/日本語UIでは「設定」>「プライバシー」に相当)の「Help Improve our AI models」でオン/オフを選ぶ方式。オンにすると非識別化した形で最大5年間、学習パイプラインに保持されうる。オフにすれば以後の新規チャットは学習に使われない | 削除した会話は履歴から即時、バックエンドから30日以内に削除。フィードバックを送った会話は最大5年保持。個人向けの既定値は変更されうるため、社内展開前に実機の設定画面で必ず確認 |
| Google(Gemini) | Google Workspace の Gemini は「プロンプトのコンテンツが、お客様の許可なくお客様のドメイン外で生成 AI モデルのトレーニングに使用されることはありません。」「チャットとアップロードされたファイルは、人間のレビュアーが確認することも、お客様の許可なくドメイン外で生成 AI モデルのトレーニングに使用されることもありません。」と記載 | 消費者向け Gemini アプリは「人間のレビュアー(トレーニングを受けた Google のサービス プロバイダのレビュアーを含む)が収集したデータの一部をレビューすることがあります」とし、Google自身が「レビュアーに見られたくない機密情報…は入力しないでください」と注意喚起 | アクティビティは既定18か月で自動削除。ただし「レビューされたチャットは最大 3 年間保持されます」「アクティビティを削除しても、サービス プロバイダがすでに確認した過去のチャットは…削除されません」(消費者向け) |
| Microsoft Copilot(法人向け/旧 Microsoft 365 Copilot。公式ページで改称が案内されている) | 「Microsoft Graph 経由でアクセスされるプロンプト、応答、データは…基礎 LLM のトレーニングには使用されません」。任意のカスタマーフィードバックも基礎 LLM の学習には使用しない | 本記事では未確認。個人向け(無料)のCopilotは別サービスで条件が異なります。承認リストに載せる前に、Microsoftの公式ページで各自ご確認ください | 対話履歴はテナント内に保存され、管理者がコンテンツ検索・Purviewで閲覧・保持ポリシー設定が可能。EUのユーザーはEUデータ境界の対象 |
出典: OpenAI「OpenAI におけるエンタープライズプライバシー」(公式・表示更新日 2026年1月8日)/Anthropic プライバシーセンター(商用製品/消費者向けの各記事)/Google「Generative AI in Google Workspace Privacy Hub」およびGeminiアプリのヘルプ(日本語)/Microsoft Learn「Microsoft Copilot のデータ、プライバシー、セキュリティ」(日本語・表示更新日 2026年8月20日)。いずれも2026年8月30日に確認。プラン名・仕様は変更されるため、規程化の前に必ず公式で再確認してください。
この表から社内ルールに落ちる結論は3つです。
- 区分B・Cの情報を扱ってよいのは、法人向けプランだけと明記する。個人向けプランは「区分Aのみ」に限定します。
- 「学習に使わない=どこにも残らない」ではない。各社とも一定期間データを保持します。OpenAIはAPIについて「サービスの提供と不正利用の検知のために」最大30日と明示し、Googleは消費者向けについて、すでにレビューされた過去のチャットは「アクティビティを削除しても…削除されません」と記載しています。「消えるから安全」という説明を社内でしないでください。誤解が広がると、後で規程が信用を失います。
- フィードバックボタンの扱いを1行決めておく。Anthropicは、商用製品でも高評価/低評価のフィードバック送信を既定の例外としています(Microsoftは逆に、フィードバックも基礎LLMの学習には使わないと明記)。各社で扱いが違うため、安全側に倒して「業務データを含む回答にフィードバックを送らない」と決めておくのが簡単です。
加えて、Microsoft Copilotのように社内データに接続して回答するタイプを入れる場合は、学習利用より先に見るべき点があります。Microsoftは「個々のユーザーが少なくとも表示アクセス許可を持っている組織データのみを表示します」と書いており、裏を返せば共有設定が緩いフォルダは、AI経由で一気に発見されやすくなるということです。導入前に共有権限の棚卸しを済ませてください。これはツールの欠陥ではなく、既存のアクセス権の問題がAIで可視化されるだけですが、事故としては同じ結果になります。
導入するツールそのものの選定は、中小企業のAI導入ガイドと、汎用AIのChatGPTレビュー/Geminiレビューで料金と機能を比較してください(料金は各記事の確認日時点)。
別紙1: 承認リストのテンプレート
規程本文に製品名を書き込むと、ツールを入れ替えるたびに改訂が必要になります。ルール本文からは「別紙1の掲載場所(社内ポータルの固定URL)」だけを参照し、リストは1か所で更新してください。
| サービス/プラン名 | 用途カテゴリ | 許可する区分 | 学習利用(公式の記載) | 保持期間・ZDR可否 | 管理者のログ閲覧 | 確認日 | 管理部署 |
|---|---|---|---|---|---|---|---|
| 例) ChatGPT Business | 汎用対話AI | A・B | 既定で学習に使用しない | 管理者が設定/削除後30日以内 | 可(会話履歴の閲覧・エクスポート) | 2026-08-30 | 情報システム部 |
| 例) 個人の無料アカウント(全般) | 汎用対話AI | Aのみ | 設定により学習に使われうる | サービスにより異なる | 不可 | 2026-08-30 | — |
| {追記} | { } | { } | { } | { } | { } | { } | { } |
「確認日」の列を必ず設けてください。これがないと、半年後に誰も鮮度を判断できなくなります。用途カテゴリは、ステップ②で立てた分類と一字一句そろえてください。また、リストの上部に「版数/改訂日/改訂者」の3項目を置き、改訂履歴を残してください。なおプラン名は改称されることがあります(例: ChatGPT Business は旧 ChatGPT Team からの改称)。社内に旧名称の契約書・請求書が残っている場合は、リストに旧名称も併記しておくと問い合わせが減ります。
ステップ③ ルール文書を10項目で書く(ひな形)
下表の「ルール文例」は、{ }内を自社の実物に置き換えればそのまま使える短文です。長い規程より、A4で1〜2枚に収まる分量のほうが読まれる——というのが編集部の見立てです。
| # | 項目 | ルール文例(そのまま貼れる) | 参照した指針・公的文書 |
|---|---|---|---|
| 1 | 目的と適用範囲・施行日 | 「本ルールは、当社の業務で生成AIを利用する全ての役職員(業務委託・派遣を含む)に適用する。対象は独立した生成AIサービス、および既存サービスに含まれる生成AI機能とする。{2026年◯月◯日}から施行し、施行日前の個人アカウントでの利用は、施行後{1か月}以内に別紙1の承認環境へ移行することをもって不問とする。」 | —(総則・第5部に対応項目なし)。※移行期間中の「不問」は運用上の扱いであり、実際に漏えいが生じていた場合の責任まで免れるものではありません。文言は法務と確認してください |
| 2 | 承認ツールとプラン | 「業務で利用してよい生成AIは、別紙1の承認リストに掲載されたサービスおよびプランに限る。承認外のサービスを業務に用いる場合は、事前に{情報システム部}の承認を得る。」 | —(承認制そのものは第5部にない自社統制。関連: 同「U-7)ii. 提供された文書の活用及び規約の遵守」) |
| 3 | 入力してよい情報の区分 | 「入力する情報は区分A〜Cに分類する。区分Cに該当する情報は入力してはならない。区分Bは承認済みの法人プランに限り、社外秘の識別子を伏せて入力する(伏せられない場合は{部門長}承認。ただし区分C該当情報は本例外の対象外とする)。」 | 同「U-4)i. 個人情報の不適切入力及びプライバシー侵害への対策」/「U-5)i. セキュリティ対策の実施」(同項の第2ポツに機密情報の不適切入力への注意がある) |
| 4 | 個人情報の例外的な取扱い・録音 | 「やむを得ず個人データを入力する必要がある場合は、①特定した利用目的の達成に必要な範囲であること、②当該サービスが当該データを機械学習に利用しないことを確認すること、③外国にある事業者への提供に関する法的評価を{法務}が済ませていること、の3点を満たし、{個人情報保護管理者}の事前承認と別紙2への記録を要する。会議の録音・自動文字起こしを行う場合は、参加者への事前告知と保存期間を{ }のとおり定める。」 | 同「U-4)i. 個人情報の不適切入力及びプライバシー侵害への対策」/個人情報保護委員会の注意喚起(2023年6月2日) |
| 5 | 出力の検証責任 | 「生成AIの出力は、事実でないことをもっともらしく述べる誤り(ハルシネーション)を含む前提で扱う。社外に出す資料・数値・引用・法令の記述は、一次情報で裏取りした担当者が責任を負う。裏取りできない内容は使用しない。」 | 同「U-2)i. 安全を考慮した適正利用」(同項に「AIの出力について精度及びリスクの程度を理解し」との記載がある) |
| 6 | バイアスへの配慮と人による最終判断 | 「入力データおよびプロンプトに含まれるバイアスに留意する。人の評価・選別に関わる用途(採用・人事評価・与信等)で生成AIの出力を参考にする場合は、出力をそのまま結論にせず、必ず人が最終判断を行い、判断の理由を記録する。人の確認を挟まず自動実行するAI(業務自動化・エージェント)を導入する場合は、実行範囲・権限・停止手順を事前に{情報システム部}が承認する。」 | 同「U-3)i. 入力データ又はプロンプトに含まれるバイアスへの配慮」/「U-7)i. 関連するステークホルダーへの説明」 |
| 7 | 著作権・第三者の権利 | 「生成物をそのまま公開・納品する前に、既存の著作物との類似、商標・肖像の写り込み、利用規約上の商用利用可否を確認する。画像・音声・動画は特に注意する。判断の枠組みは文化庁の下記2文書に従い、疑義がある場合は{法務}に相談する。」 | 文化審議会著作権分科会法制度小委員会「AIと著作権に関する考え方について」(2024年3月15日)/文化庁「AIと著作権に関するチェックリスト&ガイダンス」(2024年7月31日)。※著作権侵害の判断は類似性と依拠性を要件とするため、担当者には上記2文書を読ませてください |
| 8 | AI利用の開示と問合せ窓口 | 「顧客への納品物・社外公開物で生成AIを実質的に用いた場合、契約または取引先の要求に応じて、その旨を伝えられるようにしておく。人の評価に用いた場合は、対象者から求められたときに説明できるようにする。関係者からの問合せに対応する窓口を{ }に設置する。」 | 同「U-6)i. 関連するステークホルダーへの情報提供」/「U-7)i. 関連するステークホルダーへの説明」(同項に問合せ窓口の設置が挙げられている) |
| 9 | インシデント報告 | 「区分Cに該当する情報を誤って入力した、または出力に起因する問題が生じた場合は、隠さず直ちに{情報システム部}へ報告する。報告者を不利に扱わない。」 | 同「U-2)i. 安全を考慮した適正利用」(同項に「想定された仕様に基づき適切に動作しているかを確認する」との記載がある)を踏まえた運用項目 |
| 10 | 教育と見直し | 「全役職員は年1回のAI利用研修を受講し、受講記録を{ }に保管する。本ルールおよび別紙1は半期に一度、利用実態・各サービスの規約変更・国の指針の改定を踏まえて見直し、改訂履歴を残す。」 | 適正性確保指針「1(3) ④ アジャイルな対応」(PDCA) |
「U-2)i」等は、AI事業者ガイドライン(第1.2版)第5部「AI利用者に関する事項」の項番で、括弧内は同ガイドラインの見出しをそのまま記載しています。第5部に実在するサブ項目は U-2)i/U-3)i/U-4)i/U-5)i/U-6)i/U-7)i/U-7)ii の7つで、項目1・2・7・10は第5部に一対一で対応する項目がないため、参照元を別に示すか自社統制である旨を記しています。同ガイドラインは非拘束のソフトローであり、記載どおりに書けば法令適合が保証されるものではありません。個別の適法性は専門家にご確認ください。
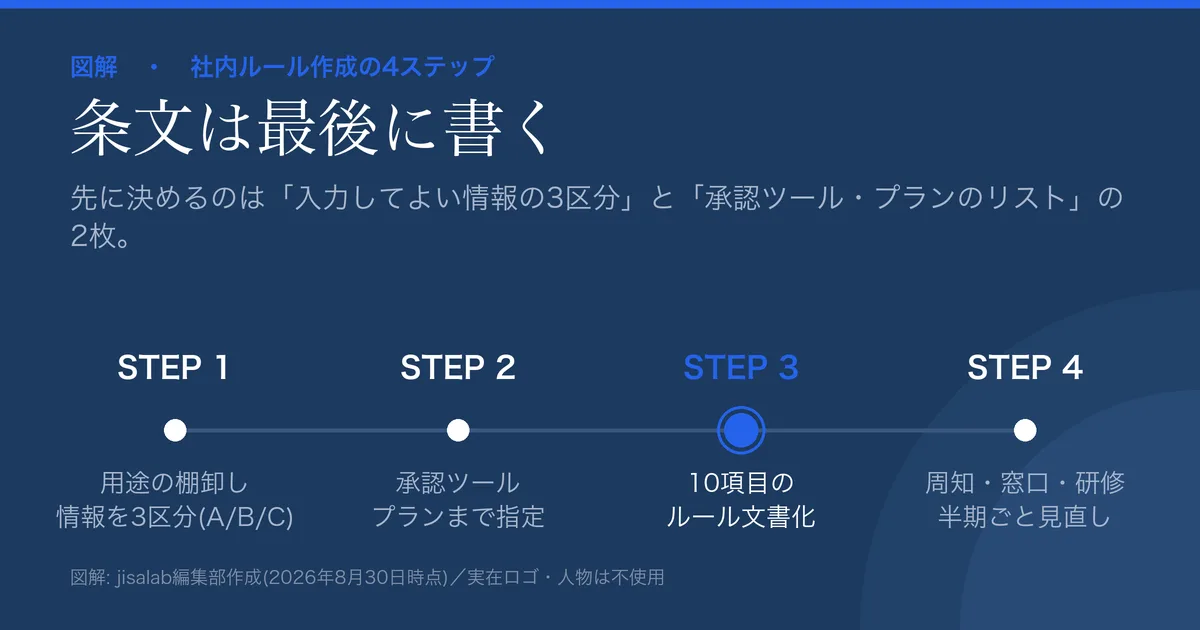
ステップ④ 周知・研修・見直しまでを設計に含める
- 承認リストの置き場所を1か所に固定する。別紙がメール添付だと、古いものが出回ります。社内ポータルの固定URLにし、ルール本文からはそのURLだけを参照します。
- 「これは入力していい?」を聞ける窓口を作る。判断に迷う中間ケースは必ず出ます。窓口がないと、現場は「聞かずに使う」か「使わない」のどちらかに倒れます。チャットのチャンネル1本で十分です。よくある質問は区分表の具体例に追記していきます。
- アカウント統制を情シスの手順に落とす。ルール文書だけでは実装されません。①SSO/IdP連携で会社アカウントに寄せる、②退職・異動時の即時停止をオフボーディング手順に入れる、③管理者が利用状況・会話ログを確認できるかをプラン別に把握する。この3つを担当者名つきで決めてください。ただし「技術的に見られる」ことと「見てよい」ことは別です。従業員のAI利用状況をモニタリングするなら、目的の明示と事前周知が要ります。可否と手順は労務・法務に確認してください。
- 委託先・派遣に実効性を持たせる。適用範囲に「業務委託・派遣を含む」と書いただけでは契約上効きません。業務委託契約や覚書に「当社の秘密情報を、当社が承認していない生成AIサービスに入力しない」旨の条項を入れるところまでやって初めて機能します。文言は法務・顧問弁護士と確認してください。
- 半期ごとの見直しを日付で決める。見直しの入力は、①各サービスの規約・データ取扱い・プラン名の変更 ②国の指針・ガイドラインの改定 ③自社での相談・インシデント事例、の3つです。とくに①はプラン改称や設定項目の変更として随時発生します。承認リストが古いままだと、実在しないプラン名を指すルールになり、現場は無視するようになります。
別紙2: 区分C例外の承認記録簿テンプレート
例外を認めるなら、記録が要ります。監査や取引先の照会で「例外運用があるか、どう管理しているか」を聞かれるためです。
| 申請日 | 申請者/部署 | 入力する情報の内容 | 使用サービス・プラン | 必要性の理由 | 法27条・28条の評価(法務記入) | 承認者 | 有効期限 |
|---|---|---|---|---|---|---|---|
| { } | { } | { } | { } | { } | { } | { } | { } |
「法27条・28条の評価」の列は、上記の改正法(2026年7月17日公布)の施行状況を踏まえて法務が記入してください。有効期限を必ず入れてください。「一度出した例外が恒久化する」のが、例外運用が崩れる最も多い原因です。
日本の読者にとっての意味 —— EU型とは前提が違う
日本で生成AIを業務利用するとき、実際に企業を縛るのはAI固有の新法ではなく、もともとある法律です。顧客名簿を対話AIに貼れば個人情報保護法の問題になりえますし、他社から受領した秘密情報を入れればNDA違反や不正競争防止法の問題になりえます。生成物が既存作品に似ていれば著作権法の問題になりえます。AI事業者ガイドラインも共通の指針の冒頭で、各主体は「憲法、知的財産関連法令及び個人情報保護法をはじめとする関連法令、AIに係る個別分野の既存法令等を遵守すべき」と明記しています。AIのルールを作るとは、新しい法律に備えることではなく、既存の法令遵守を「AIという新しい入口」に対して作り直すことです。
著作権については、AI事業者ガイドラインより文化庁の資料のほうが実務に近い記述をしています。文化審議会著作権分科会法制度小委員会「AIと著作権に関する考え方について」(2024年3月15日)と、文化庁「AIと著作権に関するチェックリスト&ガイダンス」(2024年7月31日)です。項目7を書くときは、この2つを社内の担当者に読ませてください。
一方で、日本企業でもEU側の規制が効いてくる場面はあります。EU域内に子会社・拠点がある、EU向けにサービスを提供している、EU市場に出す製品にAIを組み込んでいる——こうしたケースでは、日本のソフトローとは別にEU AI Actの義務を確認する必要があります。同法の義務は段階的に適用される設計のため、自社に効く義務がいつから発生するかは、時点を必ず確認してください。全体像と適用時期はEU AI Act 完全ガイドにまとめています(最新の確定情報は欧州委員会の公式発表をご確認ください)。逆にいえば、EUと無関係な国内取引だけの企業が、EUの分類体系をそのまま社内規程に写経する必要はありません。自社に効く枠組みを見極めてから書き始めることが、実務では時間の節約になります。
もう一点、日本特有の実務感覚として挙げておきたいのが取引先からの照会です。大企業や官公庁との取引では、情報セキュリティのチェックシートや委託先管理の一環として「生成AIの利用に関する社内ルールの有無」「委託先が委託元の情報をAIに入力していないか」を問われるケースが出てきた、という話を聞きます(編集部の見立てであり、統計的な裏付けはありません)。社内ルールは、コンプライアンスの書類であると同時に、取引先に提示できる証跡にもなりうるということです。作るなら、制定日・改訂履歴・承認者・研修受講記録が残る形にしておくと、あとで作り直さずに済みます。
よくある失敗5つ(実務でつまずく所)
- 会社全体を一律で全面禁止にする → 私物端末・個人アカウントでの利用に移り、会社は何が入力されたか把握できなくなります。区分Aだけでも会社の承認環境で使えるようにするほうが、実質的なリスクは下がる——というのが編集部の見立てです。ただし、規制業種や特に機微なデータを扱う部門では、その部門に限って禁止とするのが合理的な場合があります。禁止を選ぶなら「会社全体で一律」ではなく「範囲を限って」が原則です。
- 「機密情報を入力しないこと」の一文で終わる → 何が機密かの判断が現場ごとにバラつきます。区分表に自社の実物名(「〇〇システムの顧客マスタ」「△△社との共同開発資料」)で書くところまでやって、初めてルールになります。
- 区分の粒度が抽象的なまま → 「ソースコードの中核部分」「重要な顧客情報」のような書き方は、「機密情報を入力しない」と同じ丸投げです。システム名・ファイルの性質まで書けているかを、公開前に読み返してください。
- 出力の検証責任者を決めない → 「AIが間違えた」で終わる文化になります。社外に出る成果物は提出した人が内容に責任を負う、という当たり前を、AIについても明文化します(項目5)。
- 作って更新しない → 各社のプラン名・データ取扱いは変わります。承認リストが古いままだと、実在しないプラン名を指すルールになります。
職種別の当てはめ(そのまま部署説明に使える)
- 営業: 提案書のたたき台作成は区分A〜Bで解禁して構いません。要注意は顧客から預かった資料(区分B〜C)と、提案書に載せる数値・事例の裏取り(項目5)。「先方名は伏せる/預かり資料は法人プランのみ」の2行で運用できます。
- 人事: 求人票の文案作成は区分Aで問題ありません。一方、応募者の履歴書・職務経歴書は区分C(入力禁止)です。書類選考や面接評価にAIを使いたい場合は、まず別紙2の例外承認を経ることが前提で、そのうえで項目6(人が最終判断・理由を記録)と項目8(求められたときに説明できる)が効きます。採用は応募者の不利益に直結するため、例外承認を出すかどうかを含めて慎重に判断してください。
- 情シス・開発: コーディング支援AIの扱いは別紙3で定めます(ステップ②参照)。認証情報やAPIキーがコードに含まれたまま貼られる事故が典型なので、区分Cに明示的に列挙しておきます。社内データに接続するAIを入れるなら、前述の共有権限の棚卸しが先です。
- バックオフィス(経理・総務): 社内文書の要約・議事録整形は効果が大きい領域です。議事録AIの録音告知と保存期間は項目4で定めます(ステップ②参照)。取引先の請求書・契約書は区分B〜Cで扱ってください。
各業務にどのAIを充てるかは、議事録作成をAIで自動化するやAIで提案書・営業資料を速く作る手順など、業務別の記事を参照してください。ルールは「使わせない」ためではなく、「どこまでなら安心して使えるか」を現場に示すためにあります。
次に取るべき行動
- □ 匿名アンケートで「今、誰がどの業務で生成AIを使っているか」を集める
- □ 情報を区分A/B/Cに分け、自社の実物名で例を10個ずつ書く
- □ 別紙1(承認リスト)を作り、プラン名・許可区分・保持期間・確認日を埋めて固定URLに置く
- □ 10項目のひな形をA4 1〜2枚に落とし、施行日と移行期間を項目1に書き込む
- □ 別紙2(例外記録簿)と質問窓口を用意し、承認階層(区分Bは部門長/区分Cは責任者)を明示する
- □ SSO・退職者のアカウント停止・委託先契約の条項を、担当者名つきで決める
- □ 次回見直しの日付を今カレンダーに入れる(推奨: 半期ごと)
よくある質問(FAQ)
法人プランを契約すれば、機密情報を入れても大丈夫ですか?
「学習に使われない」ことと「安全」は別問題です。本文の表のとおり、本記事で確認した4社の法人向けプランは既定で入力を学習に使わないと公表していますが、一定期間データを保持する点は変わりません(OpenAIはAPIについて、サービス提供と不正利用検知のため最大30日と明示)。加えて、社内の誰が閲覧できるか、退職者のアカウントをどう止めるかといった自社側の統制も必要です。法人プランは「入力してよい範囲を広げる前提条件」であって、無条件の許可証ではありません。区分Cを入力禁止にする設計は維持してください。
社員の個人アカウント利用は、禁止すべきですか?
会社全体を一律で禁止にすると私物端末での利用に移りやすく、現実的なのは「個人アカウントで扱ってよいのは区分A(公開情報・一般知識)のみ」と範囲を切ることです。そのうえで、業務で必要な範囲は会社が法人プランを用意します。説明のときは、本文の比較表にある個人向けの扱い(設定次第で学習に使われうる、レビュー済みの会話は削除操作では消えない等)を、公式ページの記載として示すのが最も納得が得られます。
すでに個人アカウントで使っている社員は、どう扱えばよいですか?
過去分をさかのぼって追及するより、移行期間を設けて着地させるほうが実務的です。項目1の文例のように「施行日前の利用は、施行後1か月以内に承認環境へ移行することをもって不問とする」と書き、その期間内に法人アカウントの配布と設定変更(個人アカウント側の学習利用オフを含む)を済ませます。過去に何を入力したかの申告を求める場合も、懲戒とは切り離してください。切り離さないと、誰も申告しません。なお「不問とする」のは運用上の扱いであり、実際に漏えいが生じていた場合の責任まで免れるものではありません。文言は法務と確認してください。
ルールを守らなかった社員を処分できますか?
懲戒処分の可否は就業規則の定めと個別事情によるため、人事・法務および必要に応じて社会保険労務士・弁護士にご確認ください。実務上重要なのは、罰則の強さより誤入力を隠されない設計です。報告した人を不利に扱わないことを明記し、報告経路を1つに絞ってください。情報漏えいは、発生そのものより発覚の遅れが被害を大きくします。
ISO/IEC 42001のような認証を取る必要はありますか?
多くの中小企業にとっては、優先順位は高くありません。適正性確保指針はAIマネジメントシステム(ISO/IEC 42001)等の国際規格に基づく体制整備に言及していますが、その記述は「研究開発機関及び活用事業者が特に取り組むべき事項」の章にあり、同章の柱書は「AIを活用した製品、サービスの開発、提供をする活用事業者は」と対象を示しています(42001への言及は同章の脚注)。まず必要なのは、本記事の10項目レベルの社内ルールと承認リストです。取引先から認証を要求されている、あるいは自社がAIを組み込んだ製品・サービスを提供している場合に、次の段階として検討してください。
ひな形は、どこまで自社向けに書き換えるべきですか?
最低限、①区分表の例を自社の実物名にする ②別紙1の承認リストを自社が契約しているプラン名で書く ③窓口と責任者の部署名、施行日を入れる——この3つは必ず書き換えてください。逆に、項目の並びや趣旨はガイドラインの構成に沿っているため、そのまま使って構いません。よそのひな形をそのまま配ると、現場は「うちの話ではない」と受け取ります。固有名詞が入っているかどうかが、読まれるルールと読まれないルールの分かれ目です。
出典・参考
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」本文PDF(2026年3月31日)/経済産業省「AI事業者ガイドライン検討会」ページ(版と公表日)/2026年8月30日確認
- 人工知能戦略本部決定「人工知能関連技術の研究開発及び活用の適正性確保に関する指針」(2025年12月19日/AI推進法〈令和7年法律第53号〉第13条に基づく)/2026年8月30日確認
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」別添1(2023年6月2日)/2026年8月30日確認
- 個人情報保護委員会「令和8年 改正個人情報保護法について」(2026年7月17日公布・政令等は検討中)/2026年8月30日確認
- 文化審議会著作権分科会法制度小委員会「AIと著作権に関する考え方について」(2024年3月15日)/文化庁「AIと著作権に関するチェックリスト&ガイダンス」(2024年7月31日)/2026年8月30日確認
- OpenAI「OpenAI におけるエンタープライズプライバシー」(公式・表示更新日 2026年1月8日)/2026年8月30日確認
- Anthropic プライバシーセンター「商用製品における学習利用」「個人データのモデル学習での取扱い」「モデル改善のプライバシー設定の変更方法」/2026年8月30日確認
- Google「Generative AI in Google Workspace Privacy Hub」/Gemini アプリ ヘルプ「Gemini アプリでのデータの取り扱い」(日本語)/2026年8月30日確認
- Microsoft Learn「Microsoft Copilot のデータ、プライバシー、セキュリティ」(日本語・表示更新日 2026年8月20日)/2026年8月30日確認
本記事に登場する製品名・ロゴは各社の商標または登録商標です。掲載の図解はjisalab編集部が作成したものです。本記事は一般的な情報提供であり、法的助言ではありません。個別の適法性の判断は弁護士等の専門家にご相談ください。