jisalab

セキュリティ

SaaS

PPAPをやめてクラウド共有に切り替える手順:送る前に、誰に・いつまで・編集させるかを決める(2026)

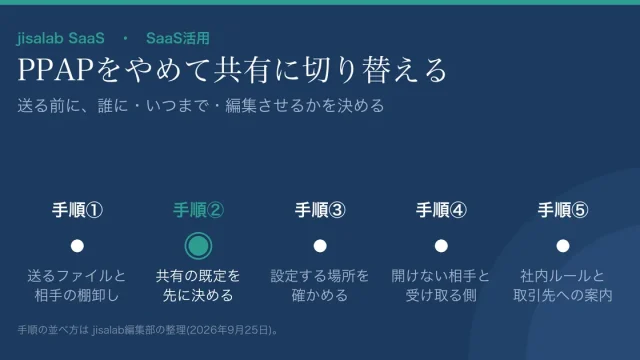
パスワード付きZIPをメールで送り、パスワードを別メールで送る運用(PPAP)をやめ、社外とのファイル受け渡しをクラウド共有に置き換える5手順。内閣府は同じ経路でパスワードを自動で送る方式を適切でないとし、IPAは暗号化添付が検知・検疫をすり抜けて届く確率が高いと注意喚起。Google ドライブ・OneDrive・Boxの設定場所と条件、取引先への案内文例つき。公式ページを2026年9月25日に確認。
SaaS

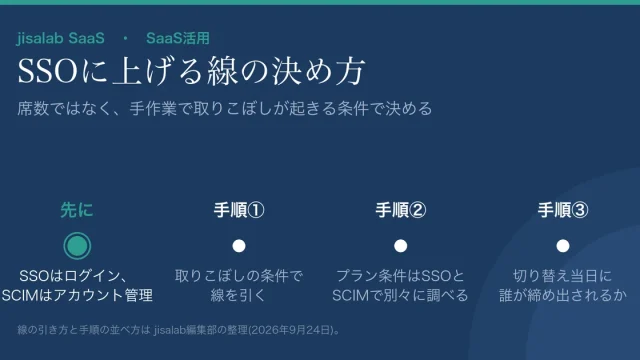
SaaSのシングルサインオン(SSO)をいつ入れるか:上げる線は席数ではなく「取りこぼしの条件」で決める(2026)

入退社のたびに各SaaSの管理画面を開いている情シス・バックオフィス担当へ。SSOに上げる線は席数ではなく、手作業で取りこぼしが起きる条件で決めます。SSO(ログインの入口)とSCIM(アカウントの作成・停止)は別の機能で、使えるプランも別々。Notionヘルプは SAML SSO をビジネスプラン以上、SCIM をエンタープライズプランのみと書き分けています。Slack・Notion・Figma の公式ヘルプを2026年9月24日に確認。
SaaS

共有パスワードをExcelやチャットで回すのをやめる手順:パスワード管理SaaSを小さく導入する(2026)

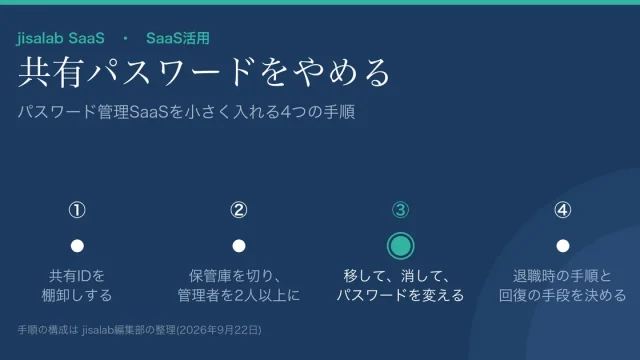
SNS公式アカウントや取引先ポータルなど、複数人で使うIDとパスワードをExcelやチャットで回すのをやめる4手順。棚卸し表、保管庫と管理者の決め方、移行後に元の置き場所を消してパスワードを変える作業、退職時の手順と回復。1Password・Bitwardenの料金を円換算し10人・30人の年額も試算。2026年9月22日確認。
SaaS

SaaSの「勝手に連携」を止めずに管理する手順:設定を締めたとき既存の連携が止まるかは3社で違う(2026)

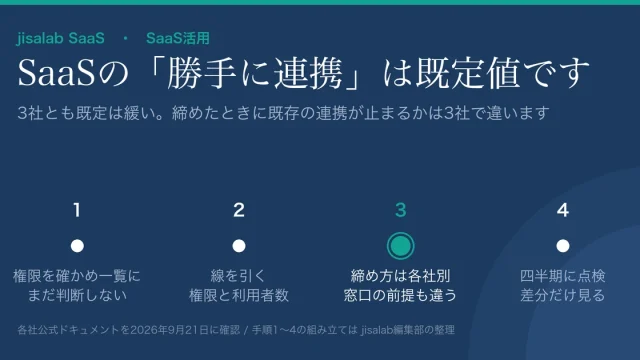
Google Workspace・Microsoft 365・Slackはいずれも既定では利用者が承認なしに外部アプリを連携できます。Google Workspaceには既存の連携を止める設定(個別アプリのブロック、サービス単位の制限)がある一方、Microsoft 365とSlackは承認の設定を締めても既存の連携が残ります。申請フローの前提も違います。権限確認と一覧化→判断軸→サービス別の締め方→四半期の棚卸しの手順を、各社公式ドキュメント(2026年9月21日確認)の原文つきで解説します。
SaaS

SaaSのセキュリティ設定を固める手順:多要素認証・管理者権限・外部共有・ログの4点(2026)

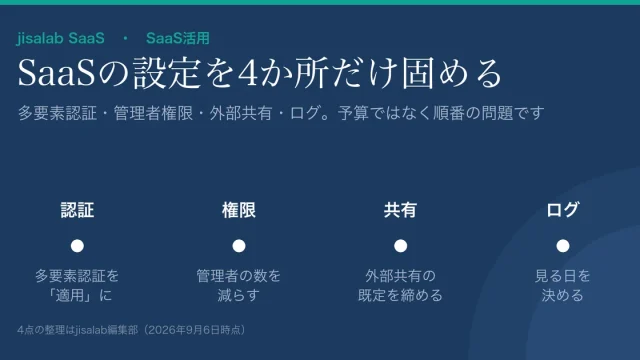
すでに使っているSaaSのセキュリティ設定を追加費用なしで固める手順。プランごとの可否も明記。多要素認証の適用、管理者権限の削減、外部共有リンクの既定値、監査ログの4点を、IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版と「情報セキュリティ10大脅威 2026」、Microsoft Entra IDのセキュリティの既定値群、Google Workspaceの公式ヘルプをもとに、締め出しを避ける順番つきで解説。